La ciberseguridad se ha consolidado como un pilar esencial para la protección de Estados y empresas, y la inteligencia artificial (IA) emerge como una herramienta doble: impulsa nuevas amenazas, pero también fortalece los sistemas de defensa. Por ello, especialistas de distintos ámbitos han recomendado invertir en esta tecnología para salvaguardar el ciberespacio, aunque reconocen que el riesgo cero es imposible.
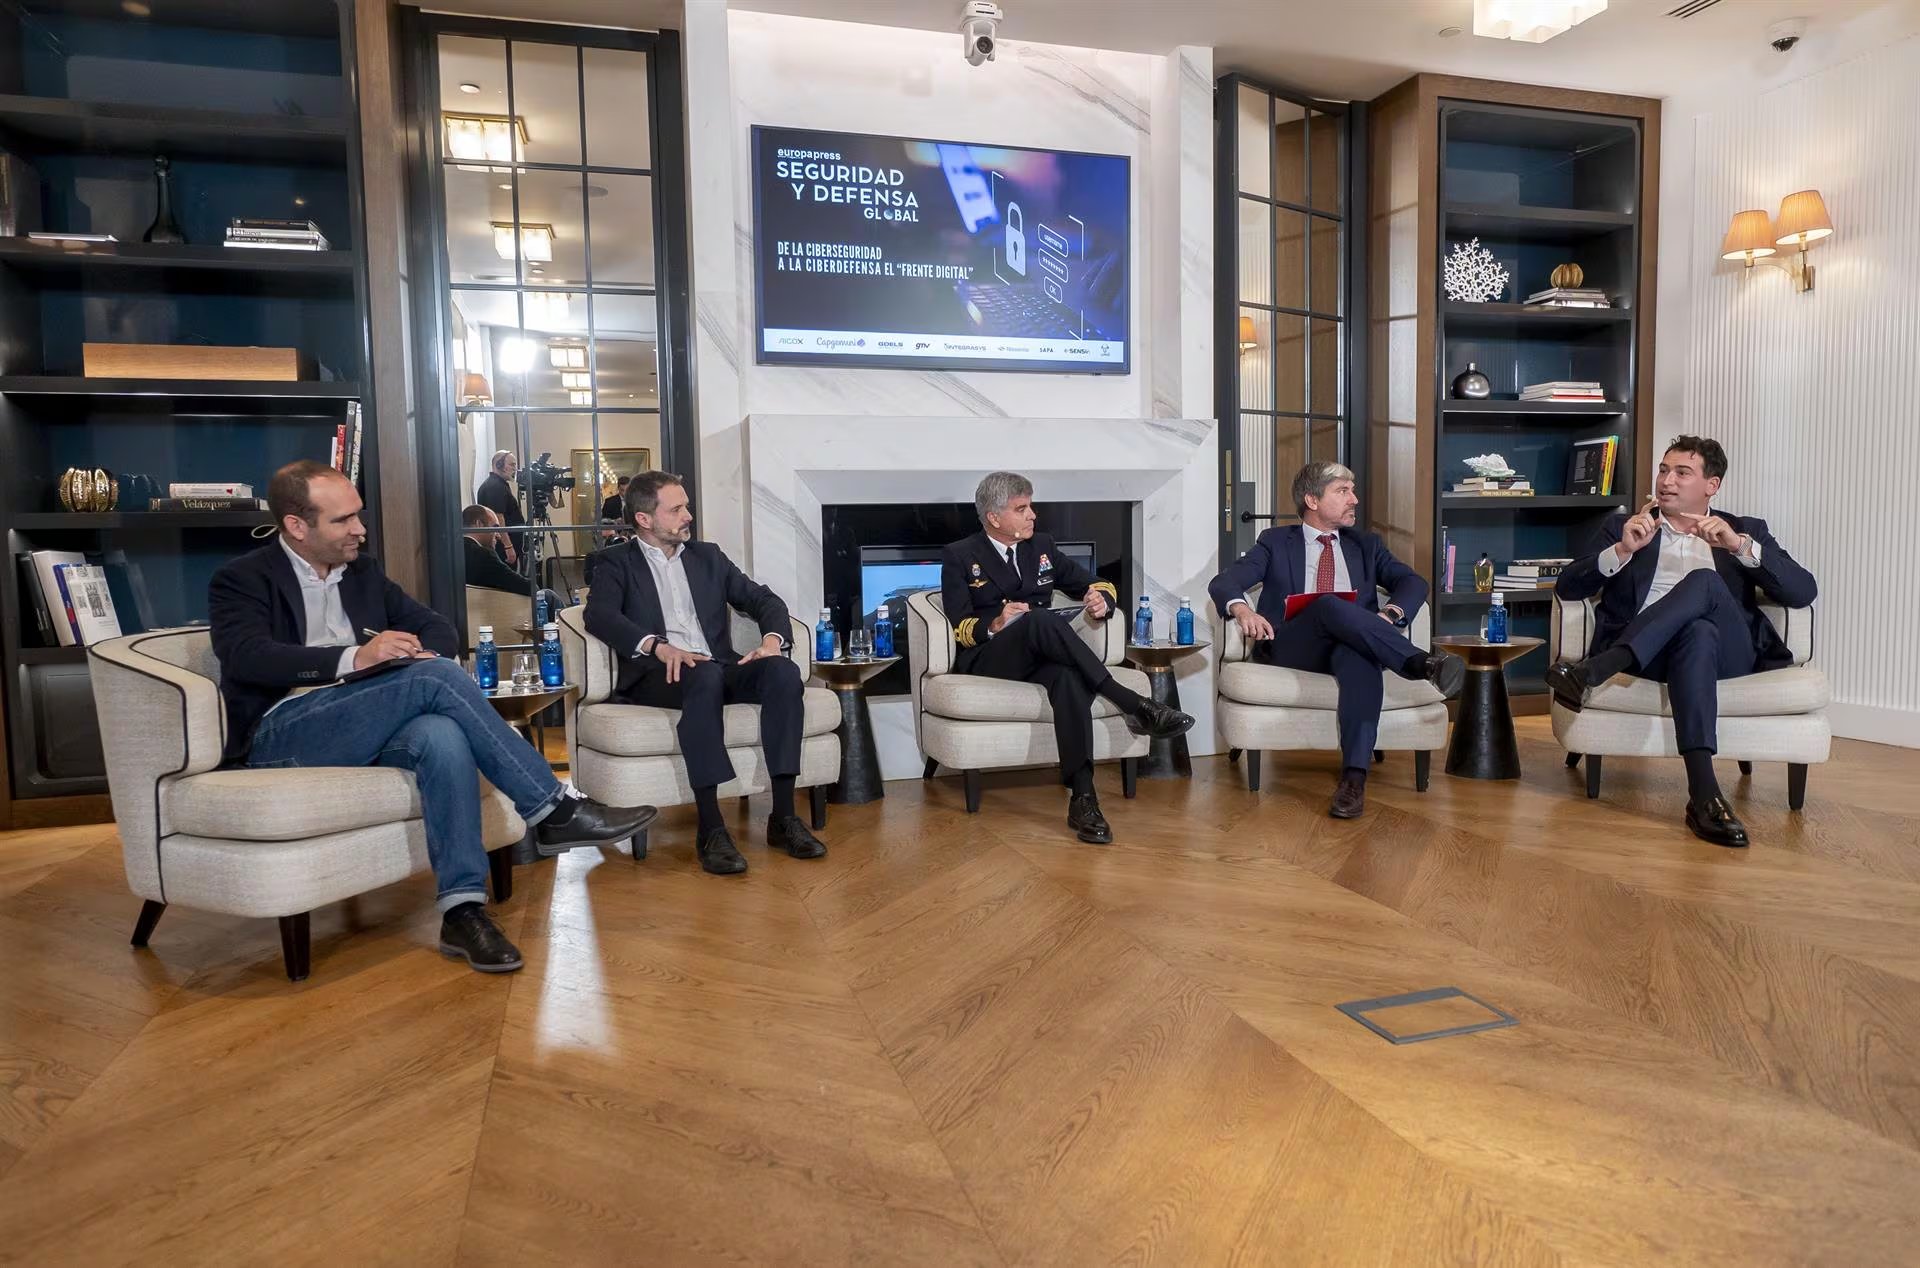
Así lo expresó el vicealmirante Javier Roca Rivero, comandante del Mando Conjunto del Ciberespacio (MCCE), durante un encuentro informativo sobre ciberseguridad. En la mesa de debate participaron también Andrés de Benito, responsable de Ciberseguridad en Capgemini en España; Luis Manuel Cuesta, director de Programas de Seguridad e Infraestructura de Defensa y Seguridad de GMV; y Álvaro Sánchez, CEO de Integrasys.
Los expertos alertaron sobre la velocidad alarmante con la que crecen las ciberamenazas. Hoy en día, un ataque puede paralizar infraestructuras críticas o convertirse en un arma dentro de un conflicto internacional. Esto plantea retos no solo tecnológicos, sino también estratégicos, políticos y militares.
Roca Rivero explicó que lo que ha cambiado es el entorno: la guerra sigue siendo un choque de voluntades, pero ahora se libra en el ciberespacio. Ante la preocupación por la protección de las infraestructuras críticas españolas, el vicealmirante recordó que España lleva dos décadas reforzando su seguridad con el Instituto Nacional de Ciberseguridad (INCIBE), el Centro Criptológico Nacional (CCN) y otros organismos.
El comandante del MCCE aseguró que España posee una estructura súper robusta y es un referente internacional en ciberseguridad. Sin embargo, advirtió que la rapidez con la que mutan los ataques obliga a invertir de forma continua y a priorizar la formación de profesionales.
Impacto en el sector empresarial
Andrés de Benito, de Capgemini, señaló que el ciberespacio ha expuesto a muchas empresas que antes eran difíciles de alcanzar. Muchas no han tenido tiempo de protegerse ni cuentan con los recursos o el conocimiento necesarios. Según él, el eslabón más débil sigue siendo el factor humano, debido a ataques de ingeniería social, pero esto cambiará con la irrupción de los agentes de IA.
“Se atacaba a las personas porque eran las que ejecutaban las acciones, pero en el momento en que no sean personas sino agentes de IA, la manera de defenderse va a tener que evolucionar”, advirtió De Benito.
Por su parte, Luis Manuel Cuesta, de GMV, puso el foco en la ciberresiliencia: la capacidad de mantener operaciones cuando parte del sistema ha sido comprometida. Subrayó que la preparación y la reacción deben planificarse antes de que ocurra el ataque, porque después solo se pueden ejecutar procedimientos ya diseñados.
Álvaro Sánchez, CEO de Integrasys, calificó como crítico proteger infraestructuras como supermercados, redes de agua o energía, ya que un ataque a un activo clave puede poner a un país en jaque. La industria debe ayudar a evolucionar las contramedidas, afirmó.
La IA como aliada y amenaza
Los panelistas coincidieron en que los agentes de IA abren nuevas posibilidades tanto para atacantes como para defensores. De Benito indicó que el atacante suele ir un paso adelante, pero la IA permite identificar vulnerabilidades en sistemas ya desplegados y corregir fallos antes de lanzar nuevos productos.
Roca Rivero atribuyó a la IA tres ventajas en el ámbito militar: velocidad de acción, escala de volumen de incidentes y democratización de capacidades. No obstante, advirtió que la tecnología por sí sola no da ventaja competitiva si no se integra en los procesos, y reclamó mantener siempre la supervisión humana.
Regulación y soberanía tecnológica
En cuanto a los marcos normativos, Luis Manuel Cuesta afirmó que la responsabilidad entre empresas y Estado es compartida, pero no intercambiable. La empresa privada debe cumplir regulaciones y actualizarse técnicamente, mientras que el Estado debe definir requisitos, prioridades y coordinar la respuesta nacional. Normas como NIS 2, CER y CRA van en la dirección correcta, añadió.
Álvaro Sánchez mencionó la regulación CMMC de Estados Unidos para empresas que trabajan con Defensa, y consideró crítico un diálogo fluido entre industria y Estado para conocer las últimas amenazas y adaptarse rápido. También destacó la importancia de la soberanía:
“Si no eres soberano eres vulnerable. Es fundamental disponer de tecnología propia e industria nacional para que ningún actor externo pueda anular las capacidades en un momento crítico”, sentenció.
Formación, coordinación e inversión: la receta del futuro
Al cierre del debate, los expertos coincidieron en que existe una asimetría a favor del atacante, pero con inversión continua, automatización mediante IA y preparación previa se puede evitar que la defensa quede rezagada. Insistieron en la necesidad de concienciar en ciberseguridad desde la escuela, ya que gran parte de los ataques actuales siguen siendo phishing.
Roca Rivero explicó que la disuasión —por negación o por represalia— es una vía para evitar ataques, y aseguró que la respuesta de los estados democráticos será siempre legítima, proporcionada y ajustada al derecho internacional. Finalmente, Álvaro Sánchez abogó por realizar simulacros de ciberataques masivos con coordinación entre Gobierno e industria para conocer las amenazas de primera mano y actuar con rapidez.
Fuente: Infobae