Un grave problema de seguridad acaba de ser revelado en el sistema operativo Android. Se trata de una vulnerabilidad que permite que un simple mensaje de texto, sin necesidad de que el usuario haga clic en nada, pueda dejar el teléfono completamente bloqueado y sin señal de red. El ataque no requiere descargar archivos ni abrir enlaces; basta con que el celular reciba el mensaje.
La falla afecta a los dispositivos que ejecutan versiones de Android 12 hasta la 17 que no cuenten con el parche de seguridad de octubre de 2026 que lanzó Google. Según los reportes, los equipos con ese nivel de actualización están a salvo, mientras que los que no lo han instalado siguen expuestos.
El inconveniente ha sido bautizado como “SMS de la muerte” y está identificado con el código CVE-2026-58882. El investigador de ciberseguridad Mark Blah publicó una prueba de concepto donde demuestra cómo este tipo de mensaje puede provocar reinicios constantes, interrumpir llamadas telefónicas y dejar el dispositivo sin servicio de red por lapsos variables.
¿Cómo funciona esta amenaza oculta?
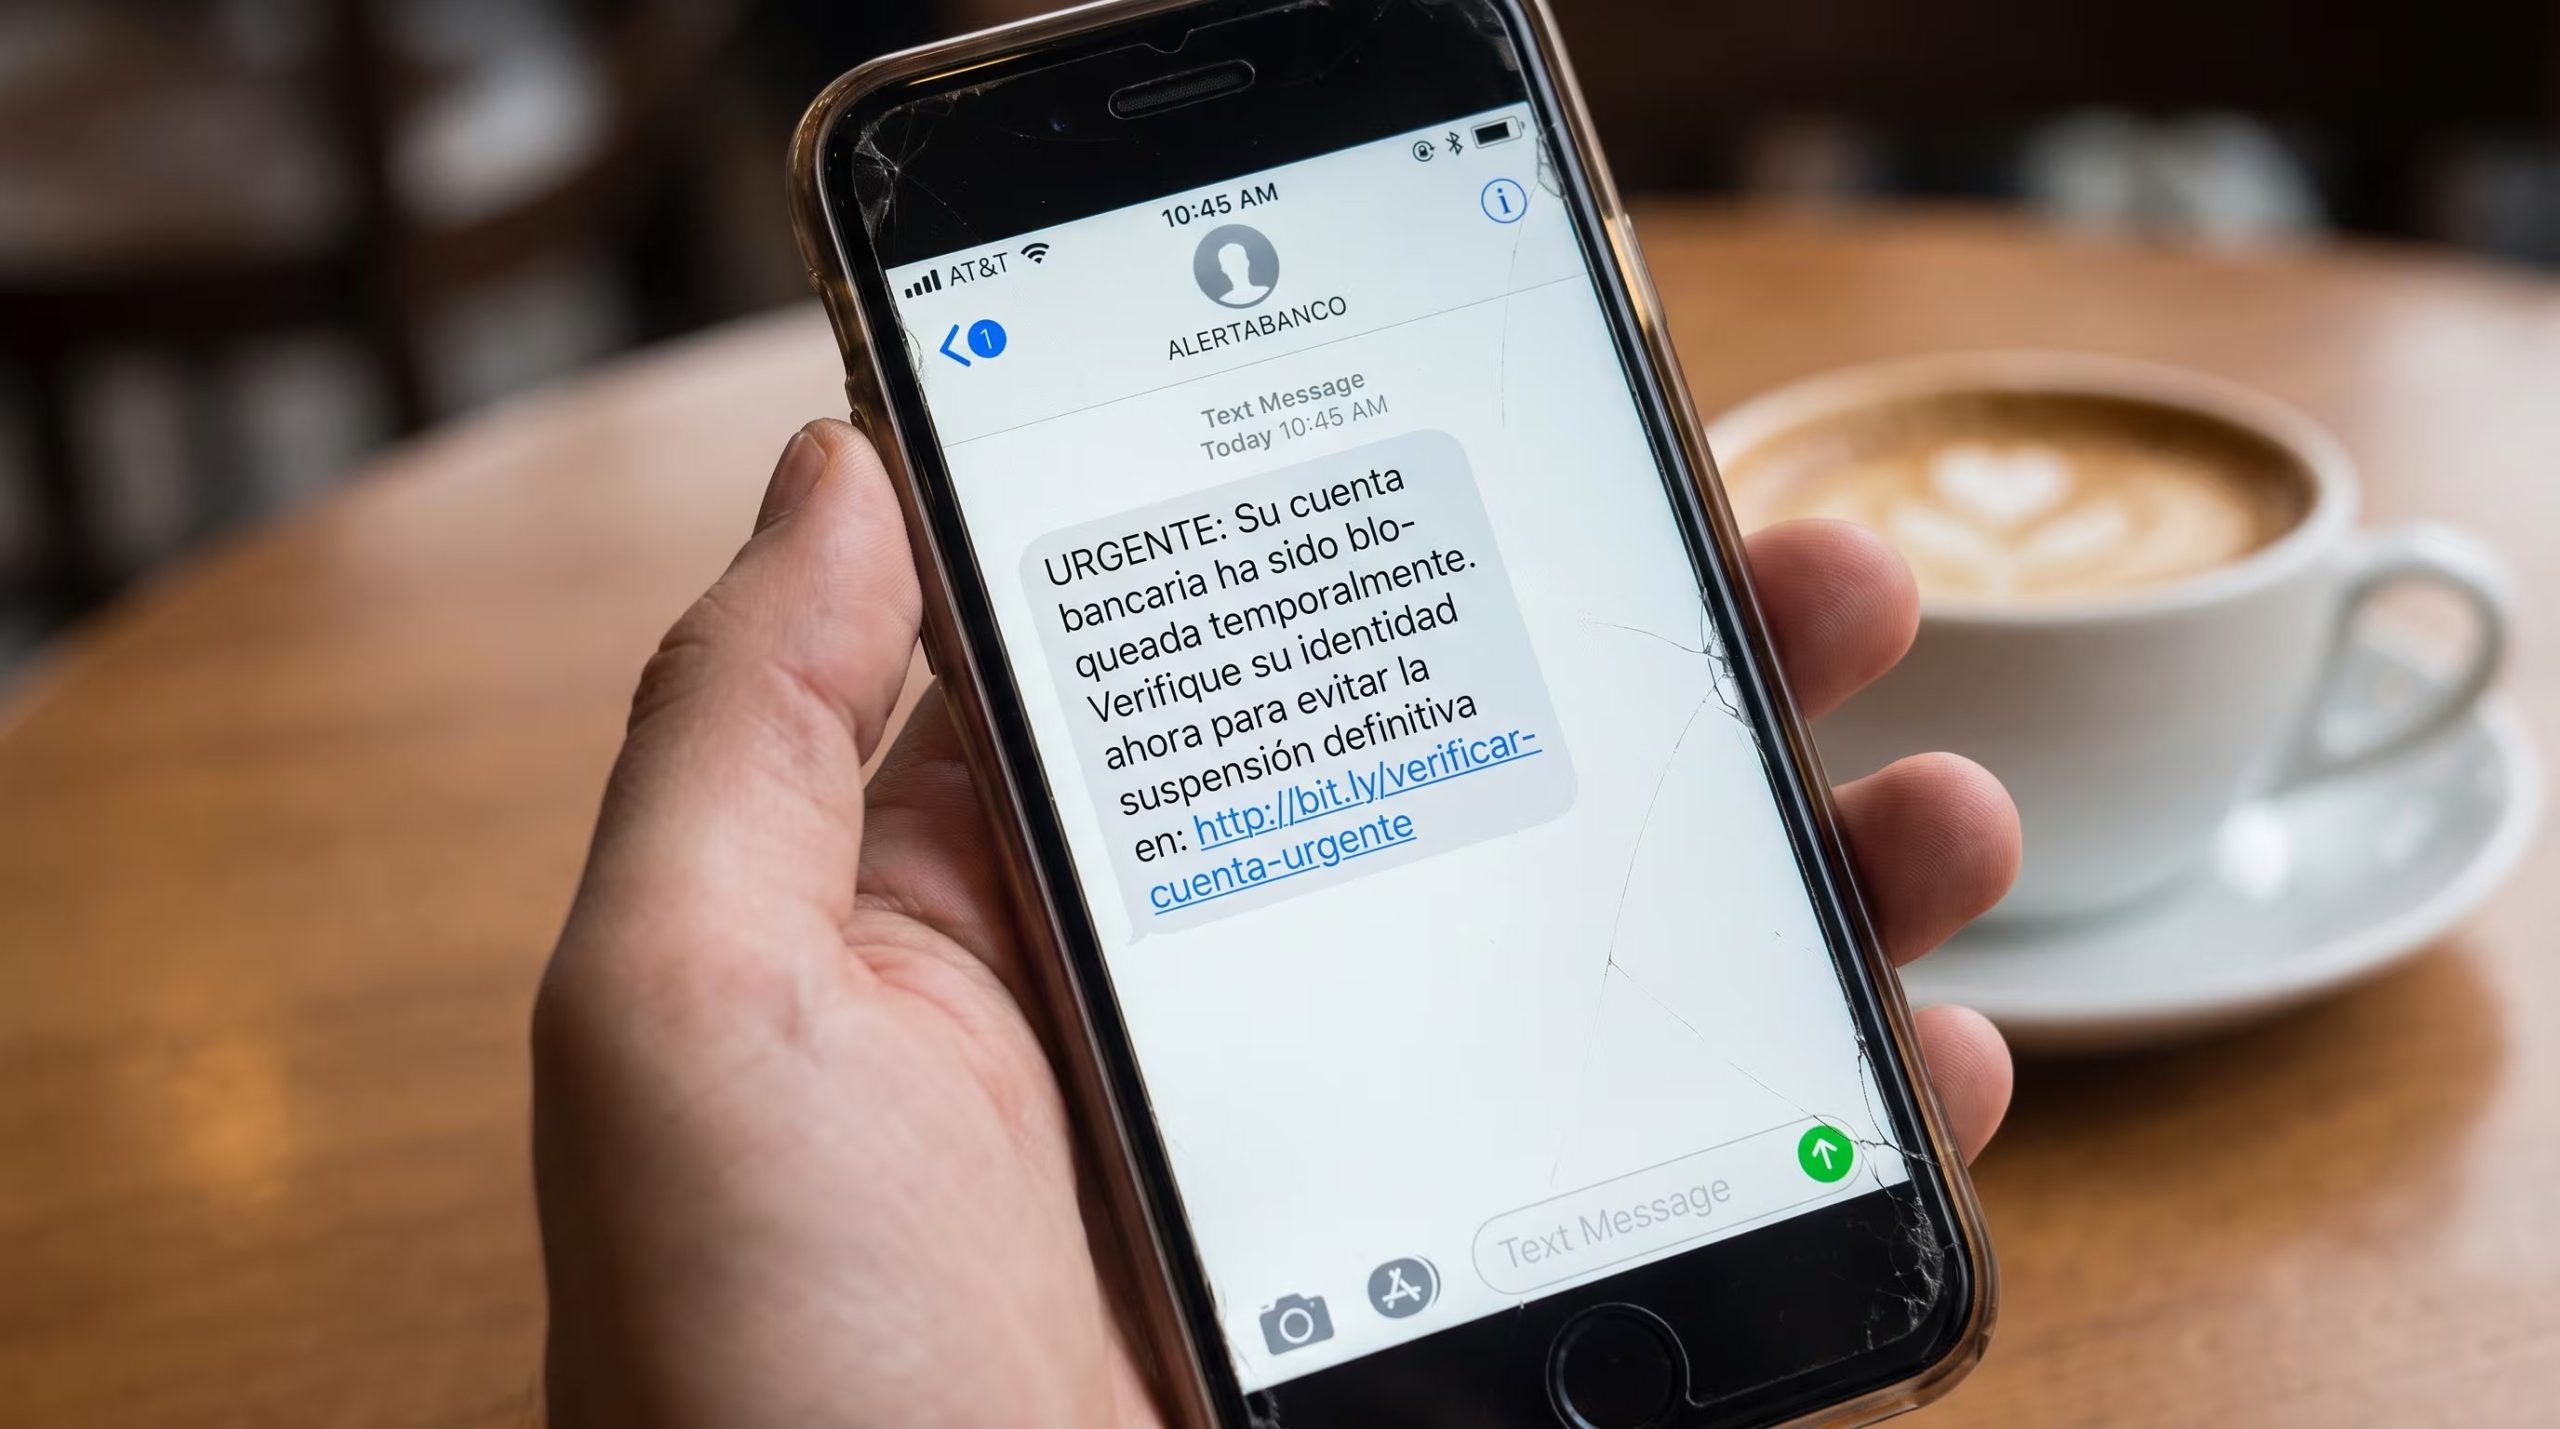
El ataque explota los mensajes WAP Push, un formato antiguo de SMS o MMS que puede incluir enlaces e instrucciones para que el teléfono procese contenido en segundo plano. Aunque este sistema ha quedado prácticamente en desuso frente a aplicaciones actuales de mensajería, todavía forma parte de los servicios básicos en muchos dispositivos móviles.
El mensaje malicioso contiene datos alterados que generan un error en el subsistema encargado de las funciones telefónicas. A partir de ese fallo, el equipo puede entrar en un ciclo de reinicios o perder la conexión con la red móvil. No se requiere ninguna acción del usuario para que el daño ocurra.
¿Cómo llega el mensaje al teléfono?
El envío se produce de forma remota a través de un SMS especialmente preparado. Lo crítico es que el sistema procesa el contenido de manera automática en cuanto lo recibe, debido a la naturaleza de los mensajes WAP Push. Por lo tanto, la víctima no necesita interactuar con el texto para que se desencadene el problema.
Además, el número del remitente puede no aparecer en la aplicación de Mensajes, lo que hace que el usuario ni siquiera sepa que recibió algo. No es necesario tocar una notificación, abrir una página web ni aceptar permisos. El error ocurre antes de que exista cualquier acción por parte de la persona que usa el teléfono.
¿Qué consecuencias tiene para el dispositivo?
Cuando el mensaje activa la vulnerabilidad, el proceso que gestiona la telefonía en Android se reinicia. Durante ese intervalo, que puede durar entre uno y dos segundos por cada mensaje, el dispositivo pierde cobertura. Esto puede cortar una comunicación en curso y evitar que se inicie una nueva llamada.
El efecto también alcanza a los servicios de emergencia. Según la investigación, las llamadas activas finalizan cuando el proceso telefónico se reinicia. La pérdida de señal no depende de la calidad de la cobertura ni de la compañía telefónica, sino del fallo que provoca el mensaje dentro del equipo.
Las pruebas de Mark Blah indican que un solo mensaje llegó a causar fallas intermitentes durante hasta una semana. Si se reciben alrededor de 20 mensajes maliciosos, el teléfono puede quedar inutilizable por un período prolongado.
¿Qué dispositivos están en riesgo?
El peligro alcanza a los teléfonos con Android 12, 13, 14, 15, 16 y 17 que conserven un nivel de parche anterior a octubre de 2026. La vulnerabilidad está vinculada al sistema operativo, por lo que la exposición depende de si cada fabricante ha distribuido la actualización a su modelo.
Google incluyó una corrección para CVE-2026-58882 dentro de su actualización de seguridad de octubre de 2026. Los dispositivos con ese parche, o con uno posterior, están protegidos. Aquellos que aún no recibieron la corrección continúan expuestos.
La principal recomendación es revisar el nivel de actualización del celular. En el menú de Ajustes, dentro de Seguridad o Actualización de software, debe figurar un parche de seguridad de octubre de 2026 o posterior. Si existe una actualización pendiente, conviene instalarla con suficiente batería y conexión WiFi.
Si el teléfono comienza a reiniciarse y pierde señal de forma repetida, no hay una solución simple desde la aplicación de Mensajes, porque el texto malicioso puede no ser visible. La actualización de seguridad es la vía de prevención y corrección principal.
Fuente: Infobae