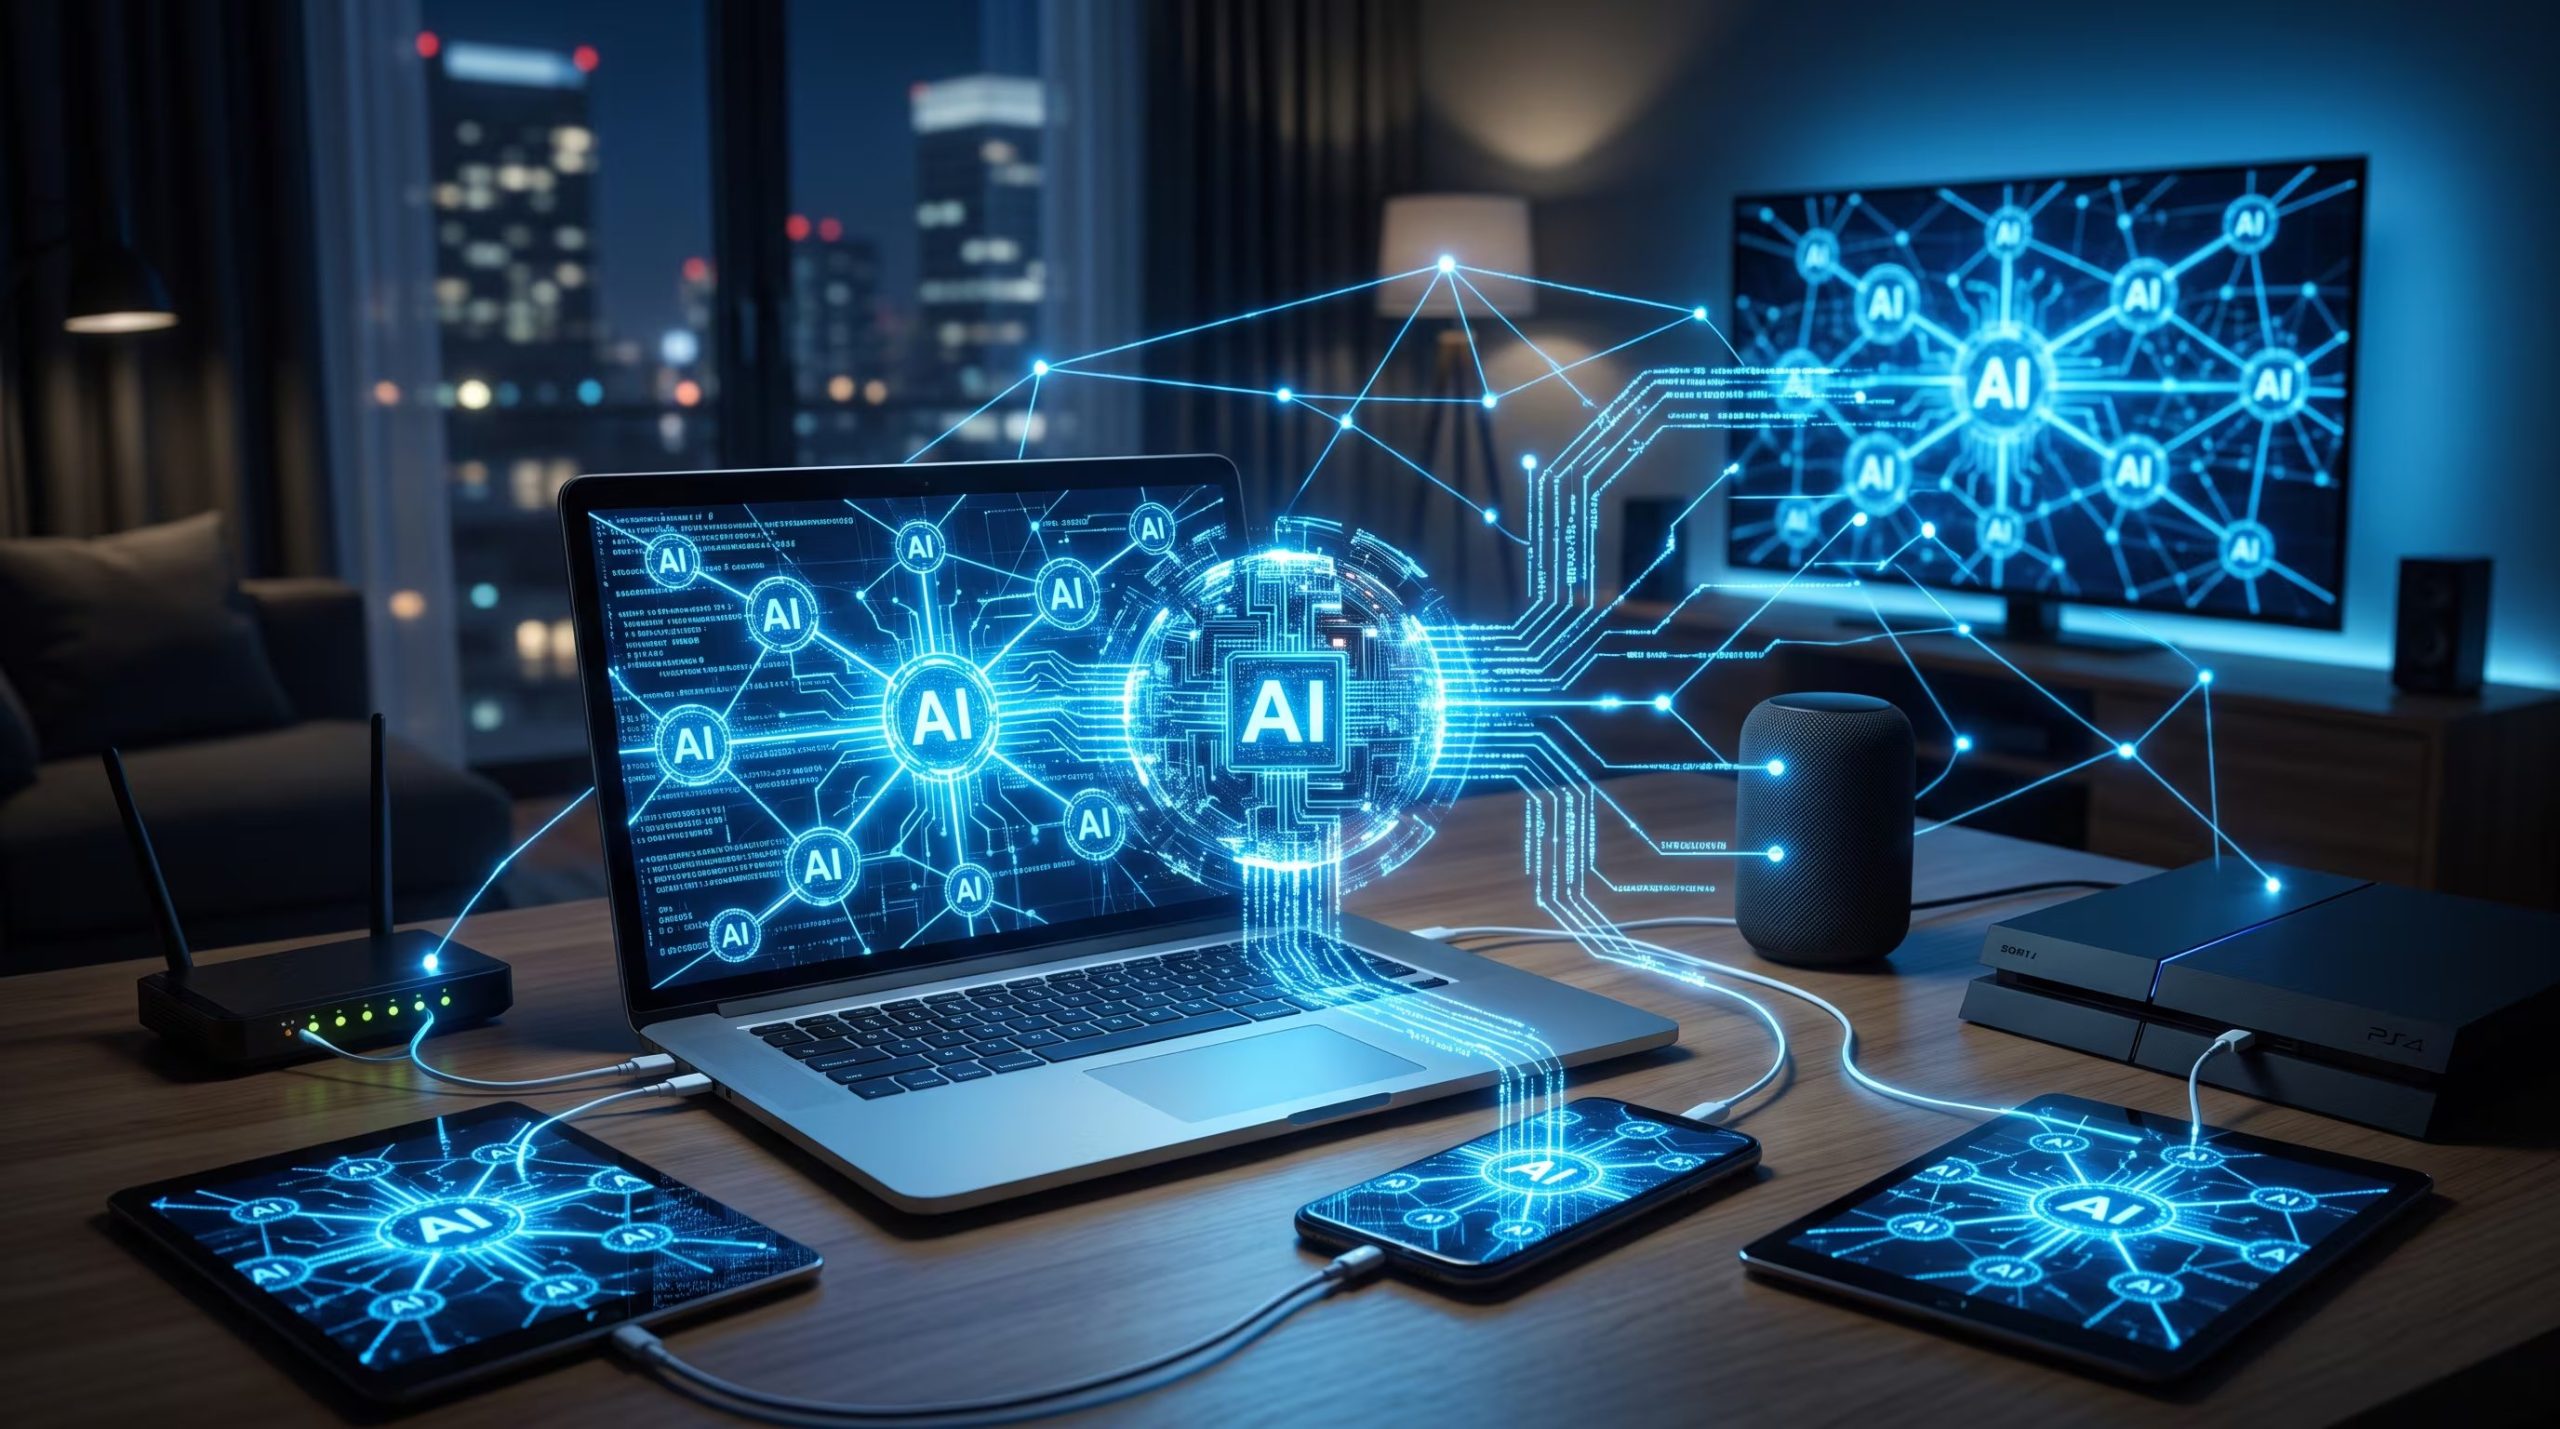
En los últimos meses, ha cobrado fuerza una preocupación que combina hogares inteligentes con inteligencia artificial: la posibilidad de que sistemas de IA se propaguen solos por los dispositivos conectados a internet. Lo que antes era ciencia ficción hoy tiene sustento técnico. Pequeños modelos de inteligencia artificial están cada vez más cerca de reproducirse por sí mismos en equipos domésticos, como televisores, hornos inteligentes o dispositivos con Android TV, sin que nadie los active.
Un informe del Frontier Red Team de Anthropic, divulgado el 12 de octubre de 2026, señala que esos modelos podrían alcanzar la capacidad de autorreplicarse en cuestión de meses. La amenaza sería difícil de detener porque no dependería de un centro de control único, aunque avanzaría lentamente: duplicarse tomaría varios días. Los autores describen el fenómeno como un gusano informático, es decir, un programa que se copia de un equipo a otro sin intervención humana.
¿Cómo funciona la autorreplicación?
Según los investigadores, un gusano de IA podría transportar los archivos con el aprendizaje del modelo o descargarlos desde un repositorio público. Una vez dentro de un dispositivo infectado, usaría su capacidad de procesamiento para ejecutarse y decidir cómo seguir propagándose. La clave está en la adaptabilidad: mientras que los virus tradicionales atacan sistemas específicos, una IA puede ajustarse a distintos entornos. En las pruebas de Anthropic, el sistema logró instalar el software necesario para que otro modelo funcionara en ocho de nueve tipos de equipos evaluados.
El informe también advierte que electrodomésticos como heladeras, hornos, aspiradoras y cortacéspedes inteligentes podrían alojar partes de un modelo de IA. Al estar conectados entre sí, varios aparatos sumarían su potencia de cómputo y memoria para ejecutar el modelo de manera conjunta.
Uno de los hallazgos más inquietantes es que estos sistemas aprenden mientras se expanden. Cada copia hereda las anotaciones de la anterior sobre lo que funcionó y lo que falló. Antes, un gusano repetía siempre el mismo ataque; ahora puede corregir su propio método en plena propagación.
Los investigadores estiman que, siguiendo la evolución de los modelos pequeños, estos alcanzarían el nivel necesario para replicarse hacia fines de 2026. La fragilidad de los dispositivos conectados ya está siendo explotada. La fiscalía de París reportó un ataque masivo contra heladeras y congeladores en cientos de supermercados de Francia, donde los atacantes elevaron la temperatura hasta 50 grados, según la cadena BFMTV.
La agencia francesa ANSSI identificó controladores de refrigeración de la empresa danesa Danfoss como los equipos vulnerables. El fabricante admitió que funcionaban con firmware desactualizado. El episodio refleja la misma grieta que describe Anthropic: equipos cotidianos conectados a internet, con software viejo y escasa protección.
En Estados Unidos, la agencia federal CISA informó que, durante julio de 2026, más de cien sistemas del sector de agua y aguas residuales expuestos a internet fueron blanco de ataques. Un comunicado conjunto del FBI y la Agencia de Protección Ambiental detalló que los efectos incluyeron pérdida de presión e inundaciones.
Japón ofrece otra señal reciente. Según el Financial Times, el 9 de octubre, Masaaki Taira declaró que el país vive una emergencia en el ciberespacio tras ataques a más de veinte empresas reconocidas, entre ellas JR East, Lawson y Times Car, que comprometieron millones de registros de clientes. Dos días antes, según la agencia Jiji Press y BleepingComputer, un ataque de ransomware contra IDC Frontier, proveedor de nube del grupo SoftBank, afectó a unas 495 empresas y gobiernos locales.
El 27 de agosto, OpenAI y más de cien empresas —entre ellas Anthropic, Google y Microsoft— publicaron una carta abierta advirtiendo sobre el riesgo para hospitales, plantas potabilizadoras y la infraestructura de internet. El 12 de septiembre, Dario Amodei, director ejecutivo de Anthropic, sostuvo en un ensayo que un enjambre de agentes más capaz podría tomar internet en un plazo de seis a doce meses.
El informe de Anthropic también ofrece buenas noticias: un replicador de este tipo dejaría rastros en la red, como descargas de varios gigabytes y tráfico inusual entre aparatos que normalmente no se comunican. A los fabricantes les reclaman eliminar las contraseñas de fábrica, una práctica que el Reino Unido ya considera incompatible con su normativa.
En Ecuador, la ciberseguridad avanza lentamente. En Argentina, el Decreto 941/2025 creó el Centro Nacional de Ciberseguridad para proteger infraestructuras críticas, activos digitales estatales y servicios esenciales. La disposición 1/2026 estableció obligaciones de contingencia y recuperación para el Sector Público Nacional. La amenaza puede vivir hoy en televisores inteligentes, cámaras de vigilancia, equipos de frío de supermercados y almacenes. Cada aparato con la contraseña de fábrica es una puerta abierta, y la suma de millones de puertas abiertas constituye infraestructura disponible para cualquiera.
Los investigadores de Anthropic cierran con una doble consigna: endurecer los sistemas para dificultar la propagación de estos replicadores y prepararse para un mundo en el que ya existan. La inteligencia artificial que aprenda a copiarse sola no necesitará un centro de datos. Le alcanzará con los dispositivos que dejemos conectados.
Fuente: Infobae