

Las aplicaciones de citas se han convertido en un rentable canal para el crimen organizado digital. Detrás de perfiles atractivos suelen esconderse redes de estafadores profesionales que, con paciencia y guiones elaborados, construyen lazos emocionales falsos para extraer dinero de sus víctimas.
Este fenómeno, conocido como romance scam, fue puesto bajo la lupa esta semana por una investigación del Congreso de Estados Unidos. El informe revela que las plataformas más populares del mundo tardaron demasiado en tomar medidas serias contra este flagelo.
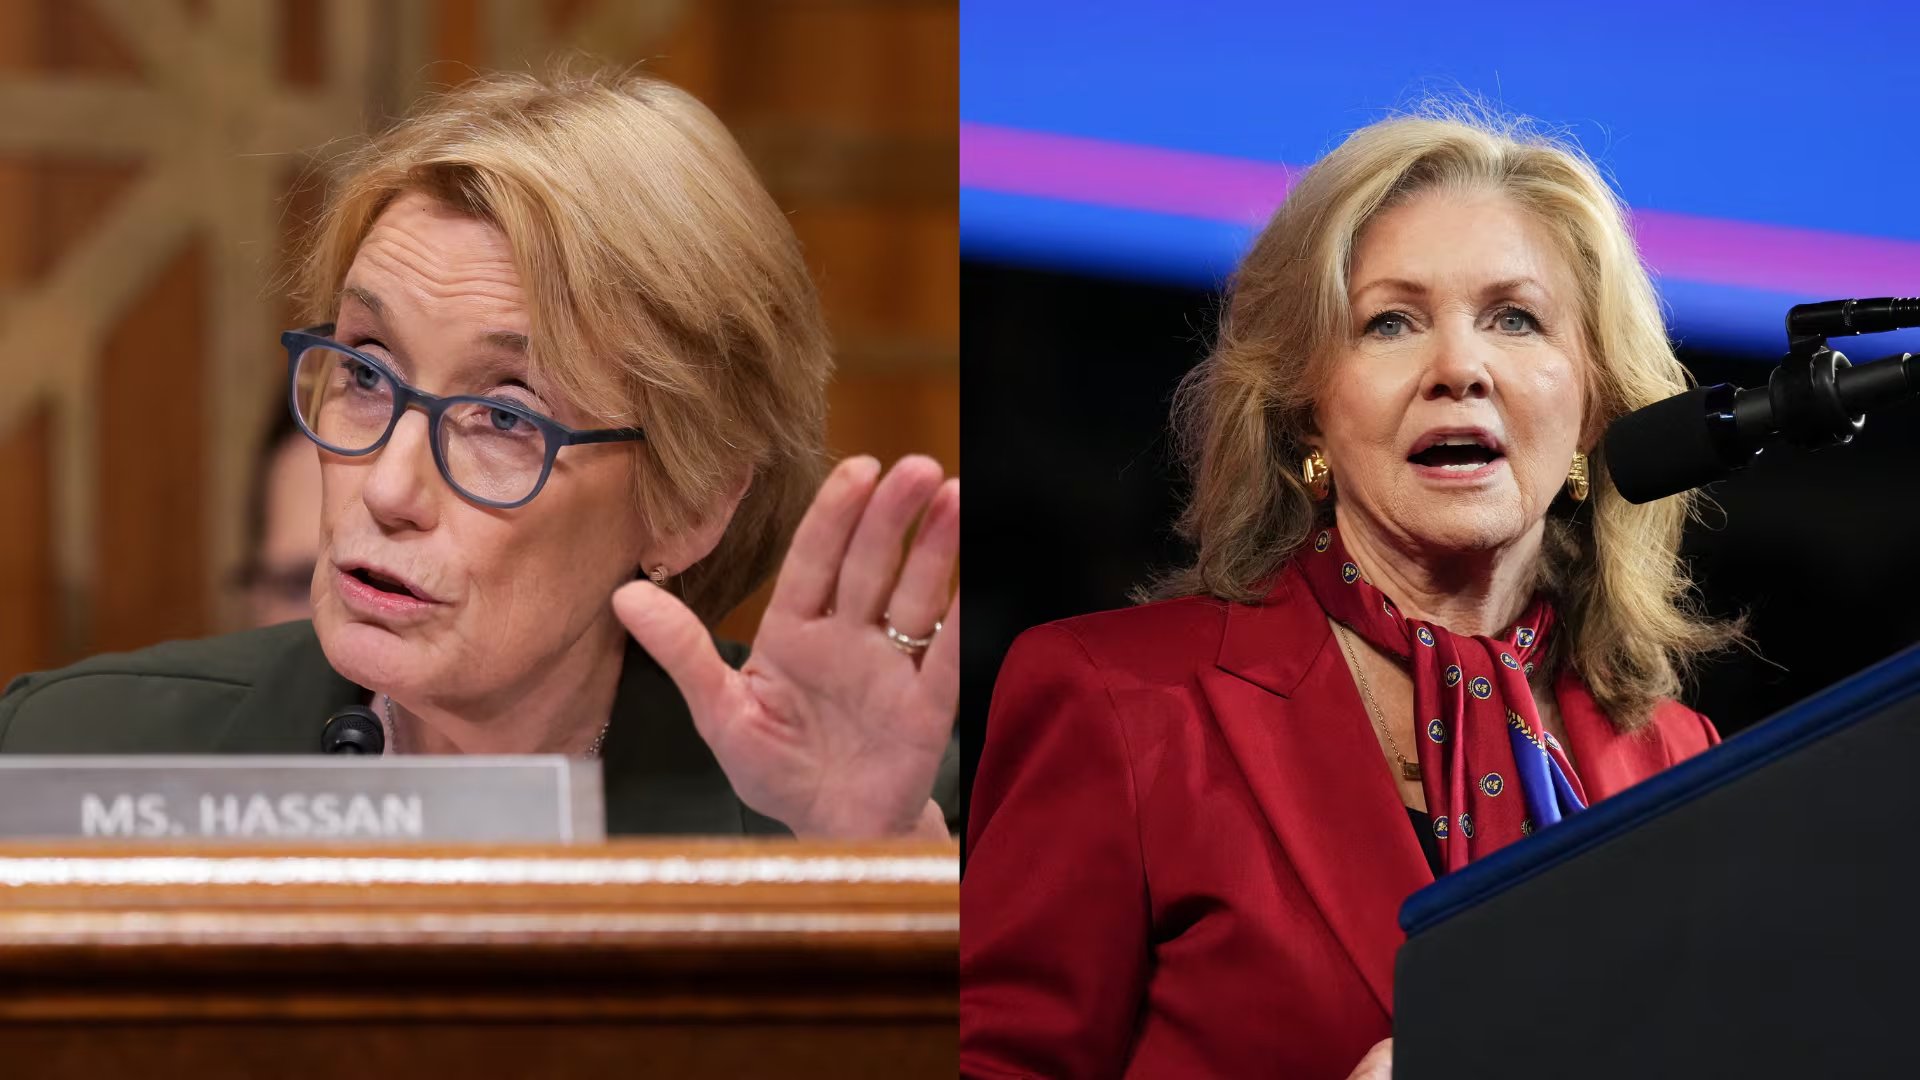
La investigación fue liderada por la senadora demócrata Maggie Hassan y la republicana Marsha Blackburn, y apuntó directamente a Match Group —propietaria de Tinder, Hinge, Match y Plenty of Fish—. Durante un año, la compañía entregó más de 670 páginas de documentos internos al Comité Económico Conjunto del Senado (JEC).
El sistema de detección: una falla crítica
El hallazgo central del informe apunta al estado de los sistemas automáticos de detección de fraude. Según documentos internos de la propia empresa, fechados en el segundo semestre de 2025, Tinder no había renovado la mayoría de sus modelos de machine learning antiestafa en años. Un documento de agosto de 2025 indicó que varios de esos modelos no habían sido reentrenados con datos recientes ni con técnicas actualizadas, lo que degradó su rendimiento.
Las consecuencias fueron inmediatas. Un experto en seguridad de inteligencia artificial consultado por el Senado afirmó que una plataforma como Tinder, blanco constante de fraudes, debería reentrenar sus modelos de detección al menos una vez al mes. Reentrenarlos una o dos veces al año, dijo, implicaba que la empresa “no tomó el fraude en serio”.
Los datos aportados por Match Group al comité lo confirman con cifras: entre mayo de 2024 y diciembre de 2025, la cantidad de vistas que recibió el perfil de un estafador promedio en Tinder creció más del 700% a nivel global. El sistema no solo fallaba en identificar cuentas fraudulentas, sino que, según el informe, la plataforma solía mostrar perfiles de estafadores con mayor frecuencia que los de usuarios legítimos.
Las víctimas: pérdidas millonarias
De los casi 1,5 millones de cuentas fraudulentas que concretaron un match en Estados Unidos durante los primeros tres trimestres de 2025, casi 500.000 avanzaron al punto de intercambiar información de contacto con otro usuario. Ese paso saca la conversación de la aplicación y lleva el vínculo a un canal donde la plataforma ya no puede intervenir.
El informe incluyó testimonios desgarradores. Mary, usuaria de Plenty of Fish, perdió casi USD 100.000 en pagos de criptomonedas en dos meses, según documentó The Boston Globe. El mecanismo era siempre el mismo: el hombre con quien hablaba inventaba una urgencia nueva —una emergencia médica, un problema laboral, un gasto imprevisto— y pedía dinero. Cada solicitud llegaba desvinculada de la anterior, lo que dificultaba dimensionar el total. “Nunca te dejan sola”, dijo.
“Lo llamo como estar en un vórtice. No te das cuenta de lo que pasa. Mandas dinero y se va sumando, pero cada vez que lo hacés no lo conectás con las veces anteriores”. Tras bloquear al estafador, este regresaba con nuevos números de teléfono.
NBC News, por su parte, documentó el caso de Sue Nuss, una viuda de 77 años del estado de Pensilvania que conoció en Tinder a un hombre que decía ser de Nueva Jersey. Durante mes y medio, el perfil fabricó una serie de crisis: problemas laborales en una plataforma petrolera, un arresto en México y la muerte de su madre. Cuando los estafadores intentaron hacerle creer que el hombre había fallecido, Nuss entendió que todo era una trampa. Días después, el mismo perfil volvió a aparecer en Tinder. Una segunda organización la contactó entonces con la promesa de recuperar lo perdido y le robó aún más con el mismo mecanismo. En total, perdió más de USD 700.000.
“Siempre fui una persona muy generosa y una cuidadora. Caí en la trampa. Era muy vulnerable”, declaró Nuss a NBC News. “Y me da mucha vergüenza lo que pasó”.
La respuesta de Match Group
Match Group no permaneció pasiva ante el proceso de investigación. Durante ese año, implementó nuevas medidas de detección: en la segunda mitad de 2025 y en el primer semestre de 2026 lanzó nuevos modelos de inteligencia artificial, incorporó 169 reglas automatizadas y mejoró otras 108.
También introdujo Face Check, una verificación biométrica por video obligatoria para todos los nuevos usuarios de Tinder y Hinge, diseñada para evitar la creación de cuentas múltiples y el regreso de usuarios previamente bloqueados.
El Comité Económico Conjunto del Senado informó que, en el primer mes tras el despliegue nacional del sistema en diciembre de 2025, las interacciones con cuentas fraudulentas en Tinder cayeron más del 70% en Estados Unidos, y que esa reducción se mantuvo durante al menos siete meses.
Sin embargo, en abril de 2026 un video publicado en YouTube demostró que Face Check podía ser engañado. Una vocera de Tinder reconoció la vulnerabilidad ante Mashable y afirmó que la plataforma trabaja para mejorar sus sistemas de forma continua.
Yoel Roth, vicepresidente sénior de confianza y seguridad de Match Group, agradeció que el informe reconociera los avances de la empresa, pero cuestionó sus conclusiones.
“El informe tergiversa tanto la escala histórica de nuestra inversión como el trabajo ya completado”, declaró Roth en un comunicado oficial. “Hemos logrado los mayores avances en seguridad en la historia de Match Group”.
Presión desde el Congreso
La senadora Hassan admitió que los cambios “ya han sido exitosos en reducir drásticamente” los matches de usuarios con estafadores, pero advirtió que persisten brechas.
“No debería haber tomado tanto tiempo”, sostuvo en una conferencia de prensa citada por The Boston Globe. “Y las redes criminales usan inteligencia artificial para hacer sus estafas cada vez más creíbles”.
El Senado aprobó el mes pasado, de forma unánime y con respaldo bipartidista, la Romance Scam Prevention Act, una ley que obligará a las plataformas de citas a notificar a los usuarios cuando hayan interactuado con una cuenta que la plataforma luego identificó y bloqueó como fraudulenta. El proyecto aguarda la firma del presidente Donald Trump.
Un problema que trasciende las aplicaciones
La Comisión Federal de Comercio (FTC) registró casi USD 1.500 millones en pérdidas por estafas románticas solo en 2025 en Estados Unidos, un aumento del 650% respecto de 2019.
A nivel global, según la Alianza Global Anti-Estafa, los fraudes digitales le cuestan a la economía mundial más que el narcotráfico internacional.
Fuente: Infobae