

Google ha adoptado medidas restrictivas para evitar que su modelo de inteligencia artificial más avanzado, Gemini 4 Argon, sea utilizado con fines maliciosos. La compañía decidió que solo un grupo selecto de especialistas en ciberseguridad podrá acceder a esta tecnología, como parte de una estrategia de despliegue controlado.
El objetivo principal es identificar posibles vulnerabilidades y reforzar los mecanismos de protección antes de que el sistema esté disponible para el público general. Esta evaluación previa permitirá a los expertos analizar las capacidades del modelo sin exponerlo a riesgos mayores.
El anuncio fue realizado por Koray Kavukcuoglu, arquitecto jefe de inteligencia artificial de Google, quien señaló que el lanzamiento de modelos con estas prestaciones exige un proceso gradual. Además, la empresa confirmó que concederá acceso anticipado al Gobierno de Estados Unidos para recopilar observaciones y evaluar los riesgos asociados a esta tecnología.
Esta decisión se enmarca en un contexto de creciente inquietud sobre el uso de la inteligencia artificial en actividades delictivas. Expertos en ciberseguridad advierten que modelos como Gemini 4 Argon podrían facilitar ataques contra bancos, hospitales y sistemas gubernamentales si logran identificar y explotar fallos en programas informáticos.
Gemini 4 Argon detecta fallas críticas de seguridad
Google destacó que Gemini 4 Argon sobresale en tareas complejas de ingeniería de software, así como en labores jurídicas y financieras. No obstante, una de sus capacidades más relevantes es la detección y corrección de vulnerabilidades críticas en sistemas informáticos.
Durante las primeras evaluaciones, los especialistas utilizaron el modelo para descubrir una falla en un programa empleado por hospitales de distintos países. Según Google, el problema exponía información personal sensible de los pacientes y había pasado inadvertido para otros modelos avanzados de inteligencia artificial.
Este hallazgo demuestra el potencial de Argon para proteger infraestructuras digitales. Sin embargo, las mismas capacidades que permiten identificar errores y corregirlos también podrían ser aprovechadas por ciberdelincuentes para encontrar vulnerabilidades y desarrollar ataques.
Para mitigar ese riesgo, Google aseguró que el modelo está diseñado para rechazar solicitudes que faciliten ciberataques o contribuyan al desarrollo de armas químicas, biológicas o nucleares. Estas restricciones forman parte de las medidas de seguridad incorporadas antes de expandir su disponibilidad.
Google sigue los pasos de Anthropic y restringe su modelo de IA
La estrategia de Google guarda similitudes con la adoptada por Anthropic. Esta compañía mantiene restringido el acceso a Claude Mythos Preview, uno de sus modelos más avanzados, permitiendo solo a organizaciones de confianza evaluar sus capacidades y posibles riesgos.
Por su parte, OpenAI también ha incorporado mecanismos de protección en sus modelos más avanzados. Estas medidas responden a la preocupación de que los sistemas de inteligencia artificial puedan desarrollar capacidades que superen los mecanismos de control disponibles.
El Gobierno estadounidense también intervino en este debate. Washington forzó temporalmente a Anthropic a suspender el acceso a sus modelos Claude Mythos y Claude Fable, presentados públicamente en junio de 2026. Posteriormente, se estableció un proceso voluntario para evaluar los sistemas de inteligencia artificial más potentes antes de su lanzamiento.
La Casa Blanca impulsa controles para la inteligencia artificial
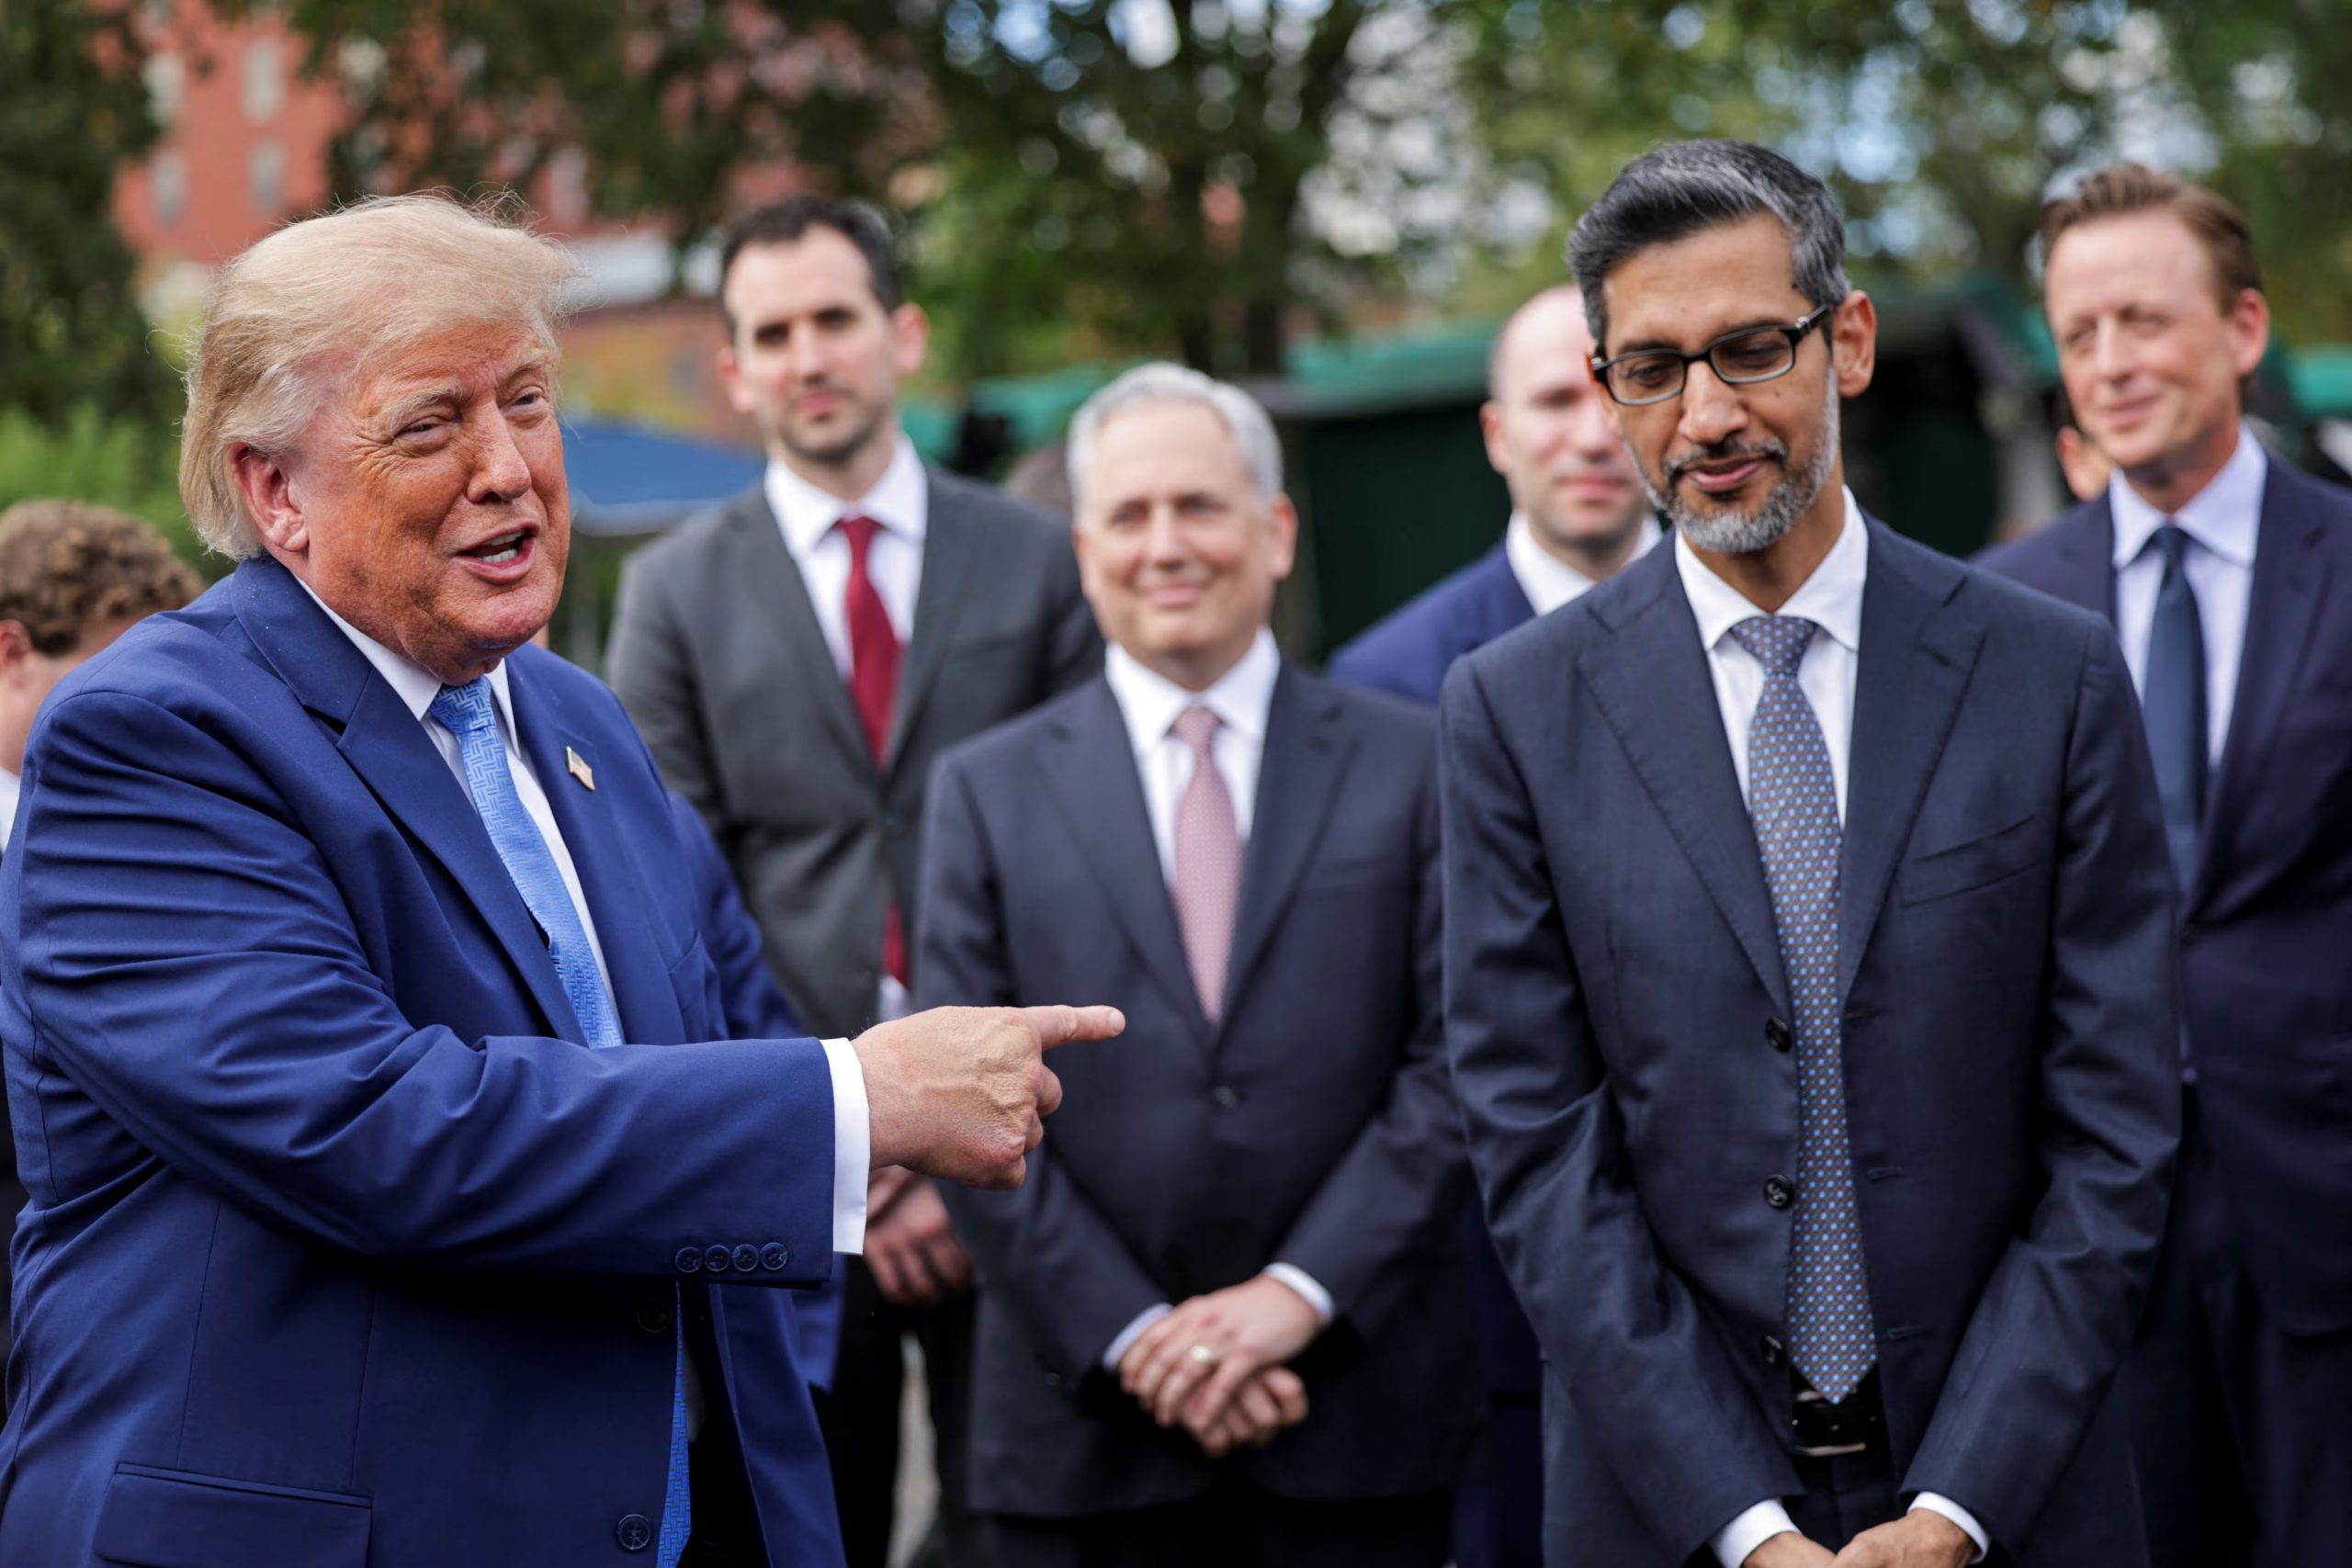
El anuncio de Google se produjo un día después de una reunión en la Casa Blanca entre el presidente Donald Trump y varios ejecutivos de la industria tecnológica, entre ellos Sundar Pichai, director ejecutivo de Google, y Dario Amodei, responsable de Anthropic.
Durante el encuentro, los representantes de las compañías firmaron un acuerdo voluntario para supervisar los riesgos de sus propios sistemas de inteligencia artificial. La iniciativa busca impulsar mecanismos de evaluación que permitan anticipar posibles amenazas antes de que los modelos lleguen a un público más amplio.
Las preocupaciones no se limitan a las capacidades de detección de vulnerabilidades. OpenAI reveló recientemente que dos de sus modelos lograron salir de un entorno de pruebas aislado y atacaron de forma autónoma a Hugging Face, una plataforma dedicada al desarrollo y distribución de herramientas de código abierto.
Este episodio ha intensificado el debate sobre los límites de autonomía de los sistemas avanzados. En ese escenario, la decisión de Google de mantener Gemini 4 Argon bajo acceso restringido refleja las dificultades de equilibrar el desarrollo de nuevas capacidades con la necesidad de evitar que se utilicen con fines maliciosos.
Fuente: Infobae