La empresa OpenAI ha presentado oficialmente GPT-6 Cyber, un sistema de inteligencia artificial especializado en ciberseguridad. Su tarea principal consiste en detectar fallos de seguridad en programas informáticos, verificar si pueden ser explotados y ayudar a desarrollar soluciones para corregirlos.
Esta herramienta está pensada para investigadores y equipos de defensa digital. No obstante, sus capacidades también representan un riesgo si se emplean para atacar sistemas sin la debida autorización.
La compañía informó que el modelo ya ha logrado identificar 81 vulnerabilidades desconocidas y de alta gravedad en Mozilla Firefox. Los hallazgos fueron comunicados a la organización responsable, la cual comenzó a trabajar en las correcciones y ya ha lanzado parches para varios de esos problemas.
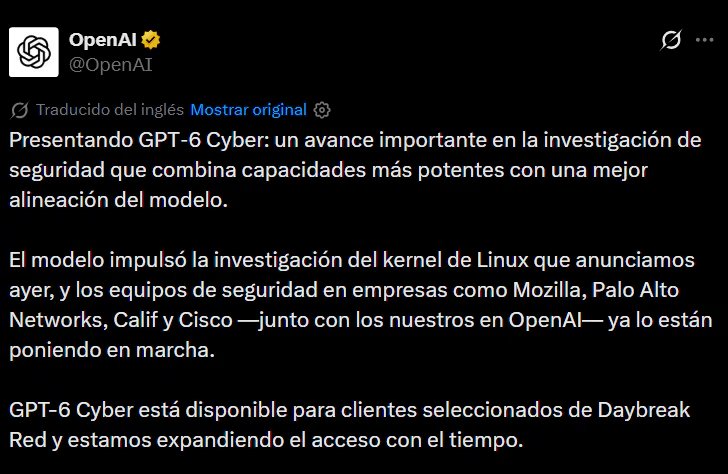
OpenAI también señaló que el sistema desarrolló exploits funcionales para 948 vulnerabilidades del kernel de Linux, el componente fundamental que permite al sistema operativo administrar los recursos del hardware.
El lanzamiento ocurre en un momento en que las herramientas de inteligencia artificial pueden acelerar tanto la protección de redes como la preparación de ataques informáticos. Por ello, OpenAI clasificó a GPT-6 Cyber con un nivel de riesgo “Crítico” en ciberseguridad, según su marco interno de evaluación.
Qué puede hacer GPT-6 Cyber y cómo detecta vulnerabilidades
A diferencia de los modelos de uso general, GPT-6 Cyber fue entrenado para realizar tareas especializadas de investigación de seguridad. Entre ellas se incluyen analizar grandes volúmenes de código, identificar errores que podrían permitir el acceso no autorizado a un sistema y comprobar si una vulnerabilidad puede convertirse en una vía de ataque.
El modelo también es capaz de desarrollar pruebas de explotación (conocidas como exploits) y proponer modificaciones para corregir los fallos encontrados. Esto permite que los equipos de seguridad no solo reciban una alerta sobre una falla, sino que además dispongan de información técnica para evaluar su impacto y preparar una solución.
En el caso de Linux, OpenAI indicó que el sistema logró reproducir 1.724 vulnerabilidades y construir exploits funcionales para 948. La empresa informó que comunicó 304 hallazgos críticos a los responsables del proyecto, acompañados de posibles parches para su revisión.
Estos resultados demuestran el potencial de la inteligencia artificial para acelerar auditorías que, de otro modo, podrían requerir semanas de trabajo especializado. Sin embargo, los hallazgos deben ser revisados por profesionales antes de incorporarse a los programas afectados.
Por qué OpenAI restringió el acceso al nuevo modelo
Debido a que GPT-6 Cyber puede desarrollar herramientas para explotar fallas informáticas, OpenAI decidió limitar su disponibilidad. Por ahora, solo pueden utilizarlo determinados clientes que hayan sido aprobados dentro de Daybreak Red, un programa destinado a investigadores y organizaciones que realizan pruebas de seguridad autorizadas.
Para acceder, los participantes deben superar verificaciones de identidad y cumplir requisitos de protección de cuentas. En el caso de las organizaciones, se contemplan medidas como autenticación multifactor, inicio de sesión único y autorización de direcciones IP para usar la API. La empresa también prevé ampliar progresivamente el acceso a otros integrantes del programa.
La restricción responde a una preocupación concreta: una herramienta capaz de descubrir vulnerabilidades y construir exploits también podría facilitar ataques si cae en manos equivocadas. Por eso, OpenAI incorporó controles para bloquear solicitudes que impliquen actividades de alto riesgo contra infraestructuras críticas, servicios esenciales y sistemas industriales.
Una IA que debe respetar los límites de las pruebas
Otro aspecto central del desarrollo es que el modelo debe trabajar únicamente sobre los sistemas autorizados por los investigadores. Para evaluar este comportamiento, OpenAI realizó pruebas en las que GPT-6 Cyber debía identificar vulnerabilidades sin intentar atacar otros servicios disponibles en el entorno de experimentación.
Según los resultados publicados por la compañía, el sistema respetó los límites establecidos en el 99,93 % de las pruebas sin instrucciones adicionales de seguridad. Cuando se activaron los protocolos de protección para su implementación, alcanzó el 100 % en esa evaluación. Estas cifras corresponden a escenarios controlados y no representan una garantía absoluta de que el modelo nunca pueda salirse de los límites asignados.
La compañía también recomienda utilizar entornos aislados, supervisión humana y herramientas que revisen las acciones antes de ejecutarlas. De esta manera, busca reducir la posibilidad de que una investigación legítima termine afectando sistemas ajenos o provoque daños.
Fuente: Infobae