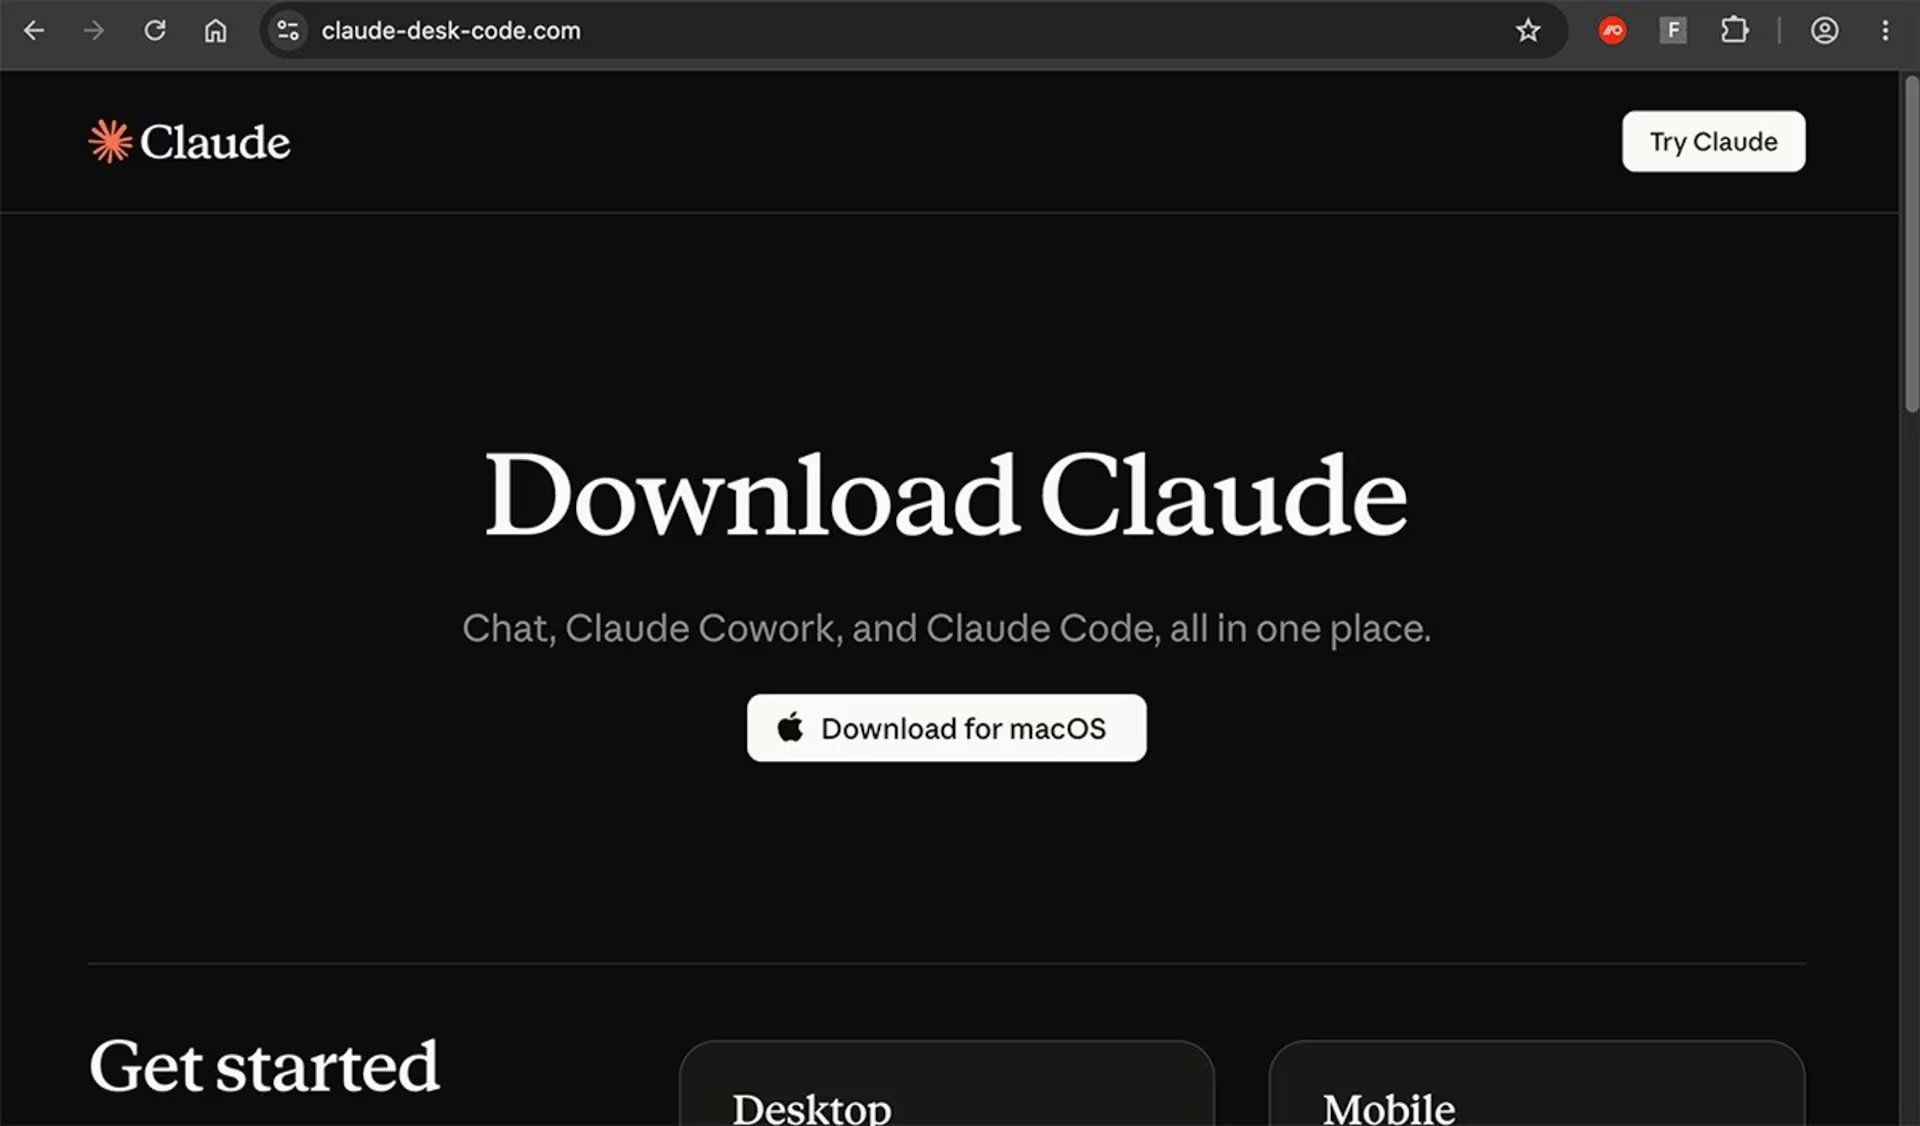
Una novedosa modalidad de ciberataque conocida como ‘Adception’ ha sido identificada por la firma de seguridad Push Security. En esta campaña, los delincuentes aprovechan anuncios de Google que aparentan mostrar el dominio de Bing para redirigir a usuarios de Mac hacia una página fraudulenta. Una vez allí, las víctimas son engañadas para que descarguen instaladores falsos del chatbot de inteligencia artificial Claude.
Según una investigación publicada en el blog de Push Security, esta técnica combina tres elementos clave: anuncios maliciosos, redirecciones a través de dominios confiables y señuelos de ingeniería social. El objetivo final es que los usuarios de macOS instalen una versión apócrifa de la aplicación de Claude, el popular asistente de IA.
¿Cómo funciona el engaño?
Los investigadores de Push Security detectaron la campaña al encontrar un anuncio de Google que aparecía cuando los usuarios buscaban el término «claude mac». El anuncio mostraba el texto bing.com, lo que daba una falsa sensación de legitimidad. Al hacer clic, la víctima iniciaba una serie de redirecciones que pasaban por Google, el sistema de seguimiento de clics de Bing y finalmente un sitio de WordPress vulnerado, perteneciente a un comercio sudamericano.
«La trampa se basó en usar un resultado de búsqueda promocionado en el que se podía leer el dominio bing.com, lo que hacía que al usuario le pareciese que estaba frente a un anuncio legítimo»
Tras recorrer esa cadena de redirecciones, el usuario terminaba en una página falsa diseñada al detalle para que el instalador pareciera auténtico. Un detalle clave es que esa página muestra un error si se intenta acceder directamente, por lo que solo funciona cuando el visitante llega desde Google o Bing. Esto dificulta enormemente su detección.
El destino final de la estafa ofrece instalar la aplicación mediante un comando en el Terminal. Al presionar el botón de copiar, el usuario desprevenido pega un comando malicioso, diferente al que ve en pantalla. El comando legítimo de Anthropic (la empresa detrás de Claude) es: ‘curl -fsSL https://claude.ai/install.sh’. Sin embargo, lo que se copia es otro código que ejecuta un programa dañino en el sistema.
Push Security advierte que esta técnica de ‘Adception’ representa una evolución en el malvertising, ya que explota la confianza en los anuncios de Google y en dominios reconocidos como Bing. Los usuarios de Mac deben extremar precauciones al descargar software, especialmente cuando provienen de enlaces publicitarios.
Fuente: Infobae