La amenaza de los ciberataques se ha vuelto una inquietud constante para las naciones americanas, en un contexto donde organizaciones criminales y agentes patrocinados por Estados emplean métodos cada vez más avanzados para infiltrarse en sistemas, sustraer información y paralizar operaciones digitales.
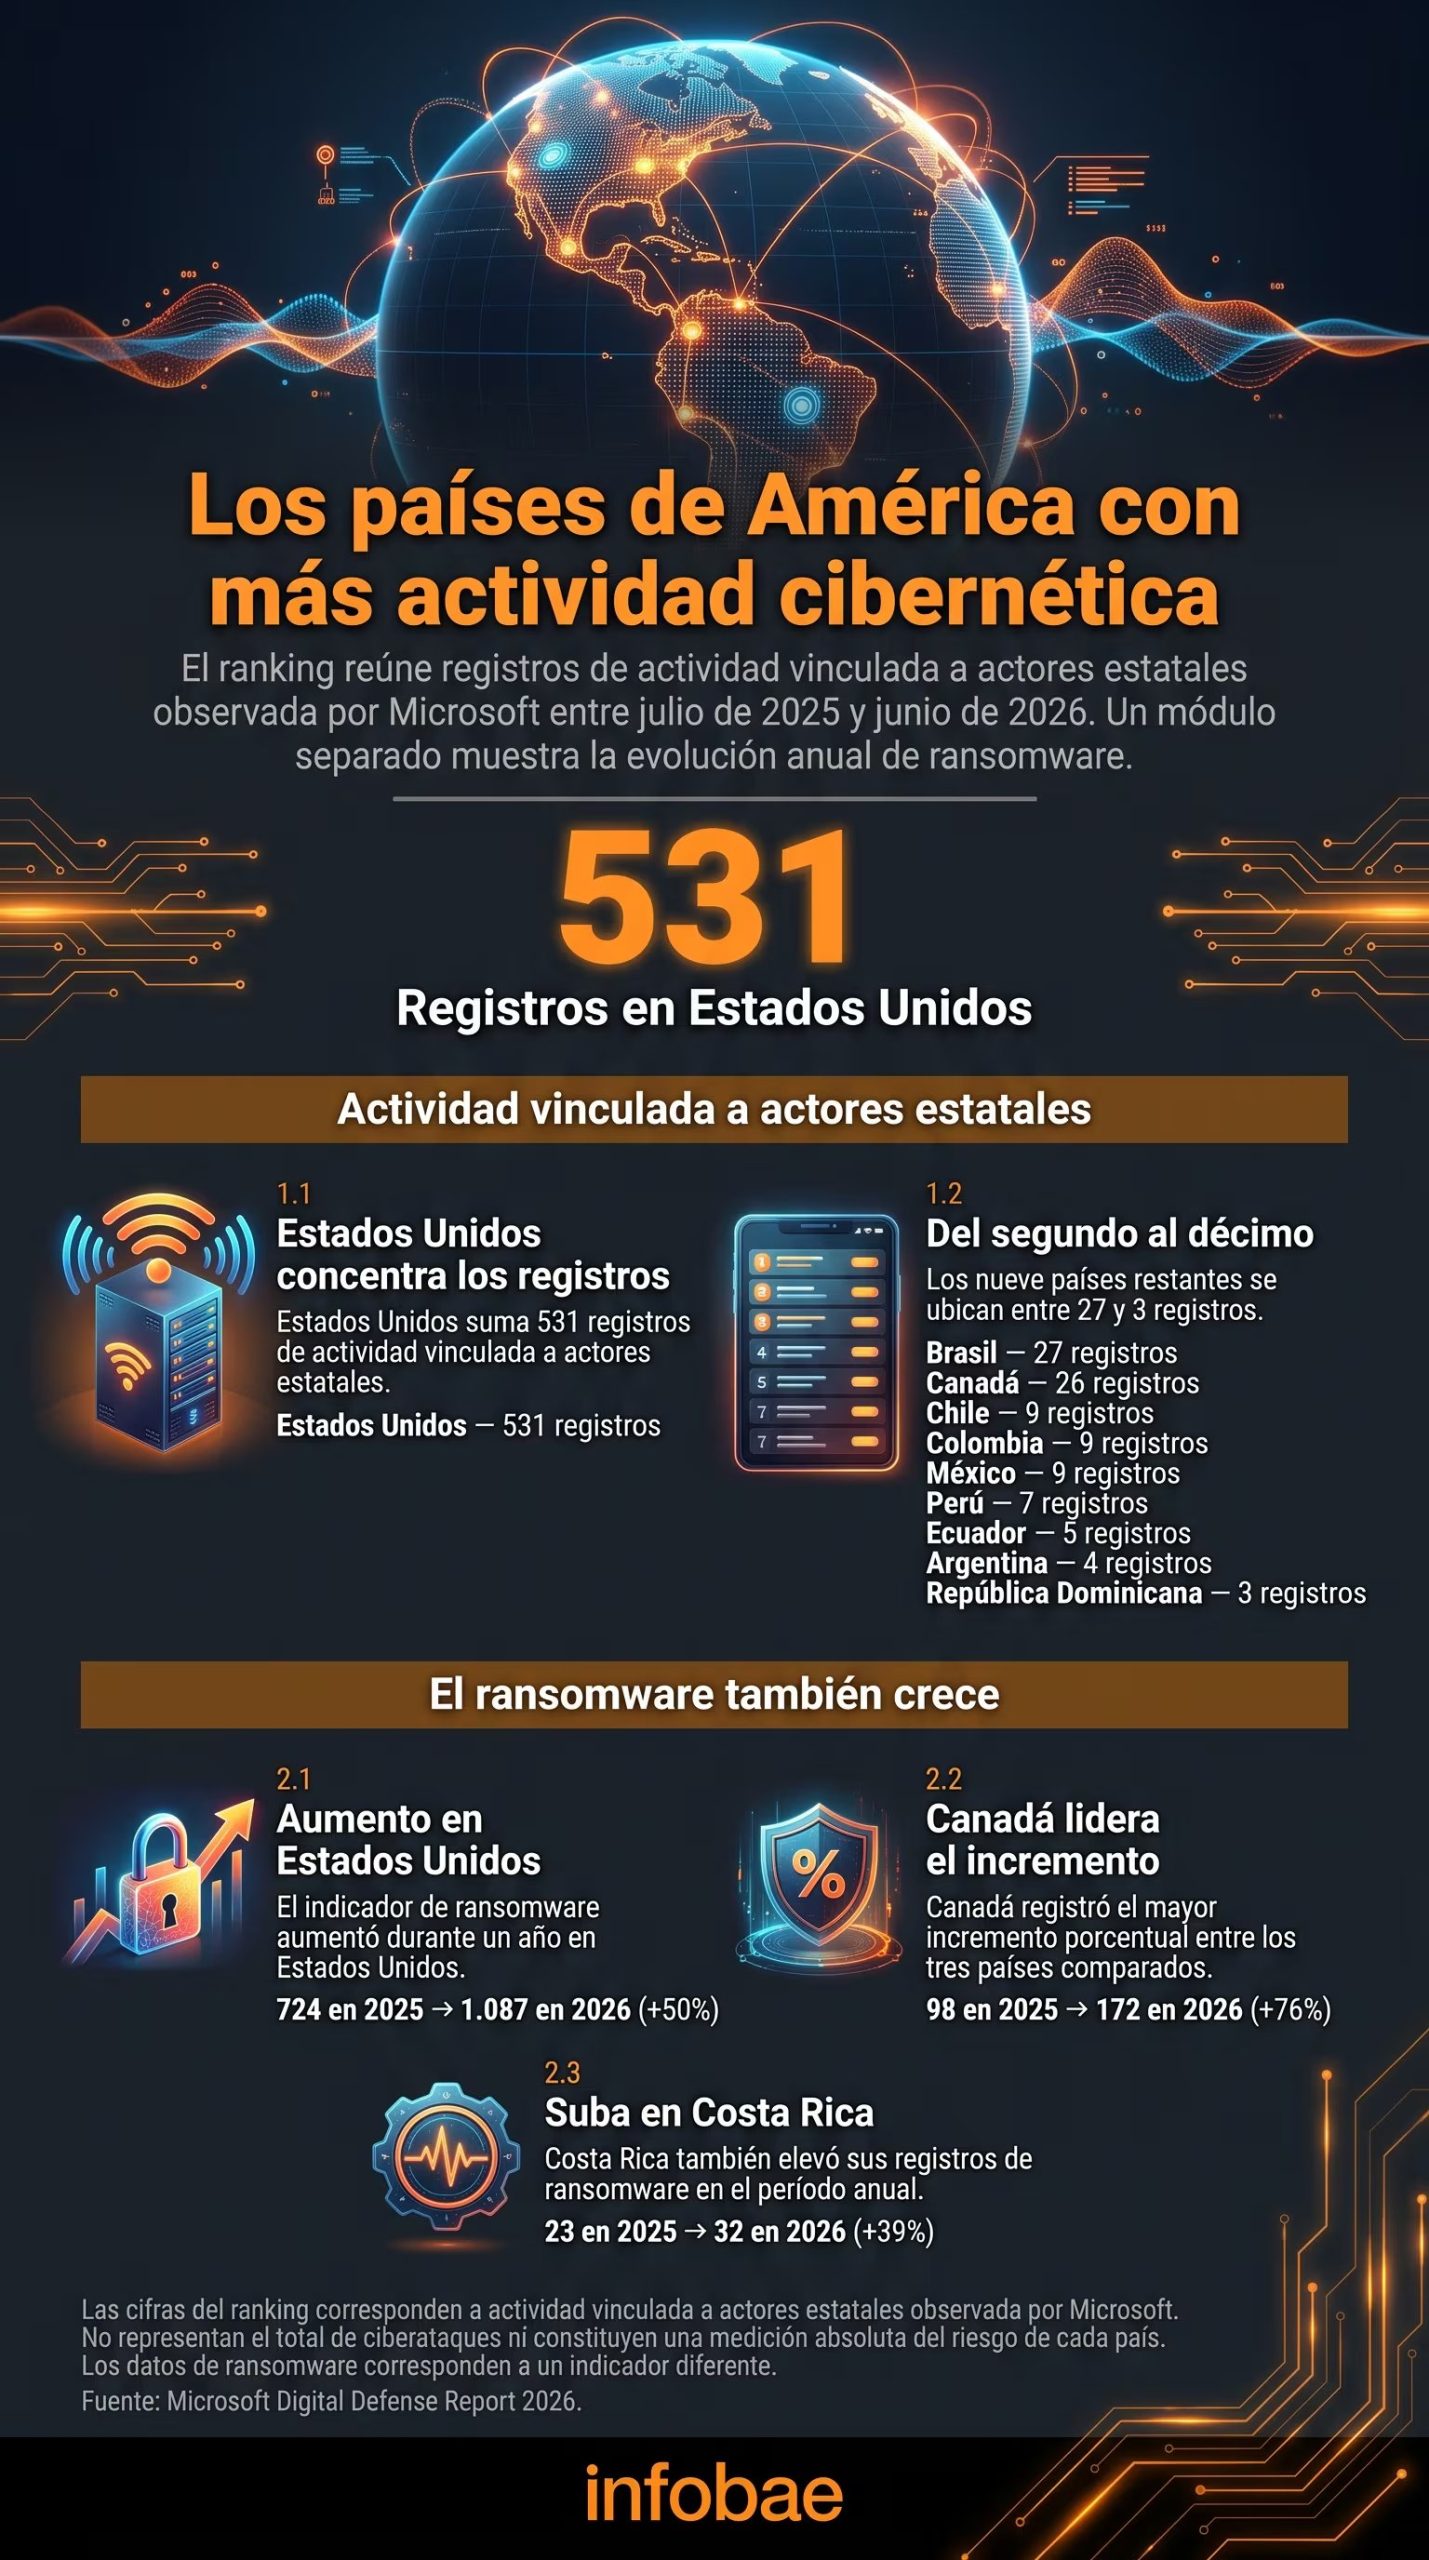
El reporte de seguridad digital de Microsoft, correspondiente al período del 1 de julio de 2025 al 30 de junio de 2026, revela diferencias notables entre los países de la región en cuanto a la actividad cibernética observada y los ataques de ransomware, un método que bloquea datos o equipos para exigir rescates. Según los registros de actividad vinculada a actores estatales, Estados Unidos encabeza la lista con 531 eventos. Le siguen Brasil con 27 y Canadá con 26. El resto de países en el informe presentan cifras de un solo dígito.
Estos números permiten construir una clasificación de diez naciones americanas con mayor actividad estatal observada. No obstante, los expertos advierten que no deben tomarse como una medición exacta del riesgo de sufrir un ciberataque: el volumen registrado no refleja la totalidad de incidentes ocurridos ni determina, por sí solo, qué país posee las defensas más débiles.
Los diez países con mayor actividad cibernética observada
- Estados Unidos: 531 registros.
- Brasil: 27.
- Canadá: 26.
- Chile: 9.
- Colombia: 9.
- México: 9.
- Perú: 7.
- Ecuador: 5.
- Argentina: 4.
- República Dominicana: 3.
Chile, Colombia y México comparten la misma cifra de 9 registros, por lo que aparecen empatados en este indicador. El orden de la lista responde a la organización de los datos publicados, pero no constituye una clasificación definitiva de vulnerabilidad o riesgo nacional.
La brecha entre Estados Unidos y el resto de países es considerable. Sin embargo, la cantidad de eventos observados también depende del alcance de la detección y de los objetivos de los atacantes. Por ello, los datos deben complementarse con otros indicadores de seguridad digital.
Ransomware: otro frente de la amenaza
El informe también incluye estadísticas sobre ataques de ransomware, un tipo de ciberdelito en el que los criminales pueden cifrar archivos, interrumpir servicios y amenazar con filtrar información sensible si la víctima no paga el rescate.
En Estados Unidos, los casos de ransomware pasaron de 724 en 2025 a 1.087 en 2026, lo que supone un incremento del 50%. Canadá también reportó un aumento significativo: de 98 a 172 registros, un 76% más. En Costa Rica, los incidentes subieron de 23 a 32, un 39%.
Estas cifras corresponden a un indicador diferente y no deben combinarse con los registros de actividad estatal para armar un único ranking. Además, Costa Rica aparece en los datos de ransomware citados, pero no forma parte de la lista anterior de los diez países con mayor actividad estatal.
El reporte también señala diferencias entre las familias de ransomware detectadas. Qilin fue la más visible en sitios públicos donde los atacantes divulgan información de sus víctimas, mientras que Akira registró la mayor actividad en la telemetría de Microsoft Defender. Esto demuestra que la amenaza puede manifestarse de distintas formas según la fuente de observación.
Desafíos de ciberseguridad en América Latina
El documento advierte que América Latina, junto con regiones como África y el sudeste asiático, experimenta una actividad creciente de ciberdelincuentes. Entre los factores señalados están la expansión de los servicios digitales y las diferencias en la madurez de las defensas de cada organización.
Los riesgos incluyen el robo de contraseñas y credenciales, los correos fraudulentos que buscan engañar a los usuarios, la explotación de aplicaciones expuestas a internet y los ataques contra dispositivos de acceso remoto como redes privadas virtuales, cortafuegos y pasarelas de conexión. También pueden comprometerse las identidades digitales utilizadas para acceder a servicios en la nube.
La inteligencia artificial añade una capa adicional al problema: puede acelerar tareas de reconocimiento, elaboración de mensajes fraudulentos y automatización de fases de un ataque. Al mismo tiempo, las organizaciones pueden usarla para detectar comportamientos sospechosos y fortalecer sus defensas.
¿Qué implica el ranking para usuarios y empresas?
La posición de un país en esta lista no significa que todos sus ciudadanos o compañías tengan la misma probabilidad de ser atacados. El riesgo depende de factores como la información que se maneja, la exposición de los sistemas, la actualización del software y la capacidad de respuesta ante un incidente.
Microsoft recomienda priorizar la protección de las identidades digitales, acelerar la detección y respuesta ante amenazas, y preparar mecanismos de recuperación para reducir el impacto de un ataque.
Para los usuarios, algunas medidas básicas siguen siendo relevantes: activar la autenticación multifactor, utilizar contraseñas únicas, desconfiar de enlaces inesperados y mantener actualizados los dispositivos. En las empresas, estas acciones deben complementarse con controles de acceso, copias de seguridad y planes de respuesta ante incidentes.
El informe de Microsoft ofrece señales para entender cómo evoluciona la amenaza en la región. Sus cifras permiten comparar indicadores específicos, pero no deben confundirse con una predicción exacta de qué países sufrirán más ciberataques en el futuro.
Fuente: Infobae