La industria de los semiconductores avanza hacia los 2 nanómetros, ampliando el horizonte de la inteligencia artificial. Pero para quienes trabajan en seguridad electrónica, este salto tecnológico plantea una pregunta incómoda: ¿cómo recuperar la inversión cuando las reglas cambian antes de amortizar lo comprado?
Hace unos años, un libro de microelectrónica de los años ochenta describía un futuro de computadoras y robots que hoy es parte de la vida cotidiana. Al leer sobre los chips de 2 nanómetros, esa sensación de vértigo regresa. En seguridad electrónica, la pregunta termina en una mesa de trabajo: un empresario aprueba un presupuesto, un instalador recomienda una solución, una empresa de monitoreo incorpora equipos para crecer. Todos necesitan proteger algo hoy y sostener esa protección durante años.
«La llegada de los 2 nanómetros permite ponerle una referencia concreta a esta evolución»
La tecnología avanza con su propio calendario. Las inversiones tienen otro. Durante la crisis de semiconductores de 2021, la preocupación era conseguir componentes. Hoy, además, debemos preguntarnos cómo acompañar durante años productos que dependen de un entorno tecnológico cada vez más complejo y dinámico.
Un hito industrial concreto
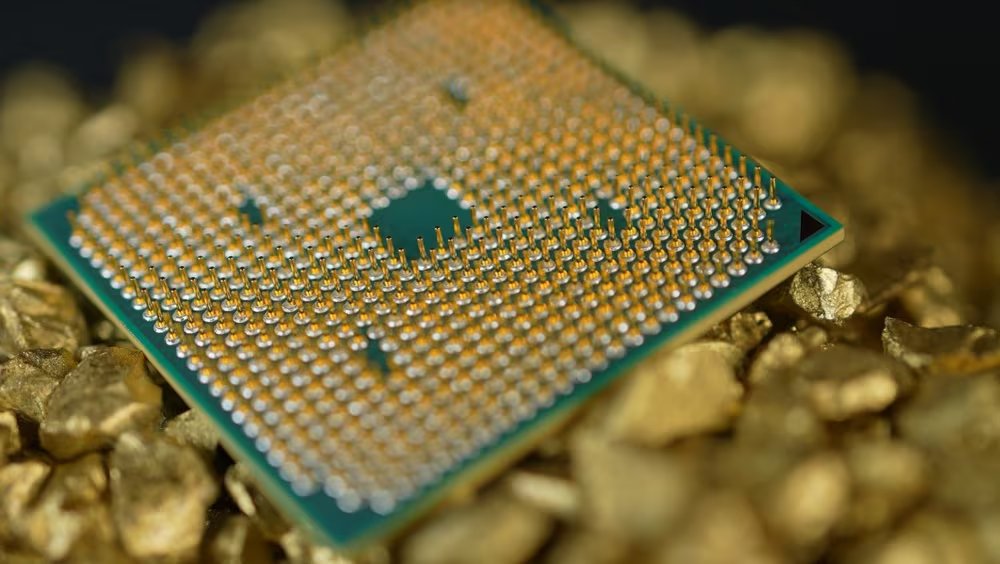
La empresa taiwanesa TSMC informó que su proceso N2 (2 nanómetros) comenzó la producción en volumen durante el cuarto trimestre de 2025. En su presentación tecnológica, la compañía describió mejoras del 10 al 15% en velocidad al mismo consumo, o una reducción del consumo del 25 al 30% a igual velocidad, frente a su generación N3. Son alternativas de comparación bajo condiciones específicas, no beneficios que deban sumarse ni trasladarse automáticamente a cualquier producto.
Conviene aclarar: la denominación “2 nanómetros” no describe el tamaño del procesador completo ni una medida exacta de todas sus partes. IBM ya había presentado tecnología experimental de 2 nanómetros en mayo de 2021; la producción industrial de TSMC constituye otro hito, con su propio desarrollo. La carrera sigue: en junio de 2026, IBM anunció una tecnología experimental de 0,7 nanómetros, basada en transistores apilados, y señaló un posible camino hacia la producción dentro de los siguientes cinco años. Hay que distinguir una demostración de laboratorio de un producto disponible, pero la superposición de etapas es reveladora.
«Mientras incorporamos conectividad, aparecen nuevas exigencias de ciberseguridad»
Desde la actividad de la seguridad electrónica, estos avances ofrecen posibilidades para procesar más información, ejecutar análisis complejos y mejorar la eficiencia. Su impacto puede llegar a través de servidores, plataformas de video, aplicaciones y herramientas de inteligencia artificial. Una alarma no necesita incorporar el procesador más avanzado del mundo para cumplir su función; la transformación también ocurre en los servicios que la rodean.
El desafío de la durabilidad tecnológica
Lo que preocupa es cómo se acumulan los cambios. Mientras se incorpora conectividad, surgen nuevas exigencias de ciberseguridad. Mientras se adapta una plataforma, aparecen capacidades de análisis que modifican lo que el cliente espera. Y mientras se capacita a los técnicos, vuelven a cambiar las herramientas. La combinación de avances está rompiendo esquemas de trabajo más rápido de lo que muchas organizaciones consiguen adaptarse. La idea de comprar, instalar y dar por resuelta la tecnología durante una década necesita una revisión.
Pensemos en una instalación de seguridad. Sus detectores pueden conservar un desempeño adecuado, el cableado estar en buenas condiciones y las sirenas funcionar correctamente. Sin embargo, el comunicador puede depender de una red que se retira, o la plataforma dejar de recibir actualizaciones. Si el diseño permite reemplazar ese módulo y conservar el resto, la inversión puede seguir dando servicio. Si obliga a sustituir todo el conjunto, el costo de adaptación cambia por completo.
Un equipo puede seguir encendido y, aun así, haber dejado de ser una solución adecuada. Por eso es necesario distinguir tres duraciones: la física (hasta cuándo funciona el equipo), la tecnológica (hasta cuándo conserva soporte y compatibilidad) y la operativa (hasta cuándo responde al riesgo y a la necesidad para los que fue instalado). La amortización contable puede continuar, aunque alguna de esas condiciones ya se haya perdido.
«Una promesa genérica de durabilidad aporta poco si nadie puede explicar cómo se sostendrá»
¿Cuánto debería durar una inversión?
Prometer cinco, ocho o diez años para cualquier sistema sería simplificar demasiado. La respuesta depende del ambiente, del mantenimiento, del riesgo, de las comunicaciones y de los compromisos del proveedor. Un horizonte de diez años puede ser razonable para planificar una instalación, siempre que contemple recambios parciales, revisiones y presupuesto de mantenimiento. No equivale a exigir que cada componente permanezca intacto durante diez años.
El soporte debe tener fechas verificables. Antes de comprar, debería conocerse hasta cuándo habrá actualizaciones, qué sucede si se retira un servicio y qué partes podrán reemplazarse. Una promesa genérica de durabilidad aporta poco si nadie puede explicar cómo se sostendrá.
«Una inversión sustentable requiere elegir componentes reemplazables, integraciones documentadas y un proveedor capaz de acompañar su evolución»
También debe revisarse cómo se calcula el valor. Al precio inicial hay que agregar instalación, mantenimiento, licencias, conectividad, capacitación, actualizaciones y eventuales migraciones. En una empresa de monitoreo, una visita técnica evitable o un recambio masivo pueden afectar la rentabilidad de toda una cartera. El costo relevante es el de sostener la protección durante el período previsto.
Una inversión sustentable requiere elegir componentes reemplazables, integraciones documentadas y un proveedor capaz de acompañar su evolución. Requiere presupuestar el mantenimiento desde el comienzo y revisar periódicamente si el sistema sigue cumpliendo su función. Conservar infraestructura útil también permite reducir desperdicios y evitar reemplazos innecesarios.
Tampoco alcanza con trasladarlo todo a la nube. Se pueden facilitar ciertas actualizaciones, pero se agregan dependencias de conectividad, suscripciones y continuidad del servicio. Esa decisión necesita evaluar qué sucede ante una interrupción y cómo migrar si las condiciones cambian.
Cuando se piensa nuevamente en aquel libro de microelectrónica, se ve cuánto cambió la tecnología y cuánto permanece la responsabilidad: ayudar a que las personas y las empresas estén mejor protegidas. Los chips seguirán evolucionando. La tarea es lograr que esa evolución pueda incorporarse sin obligar al cliente a empezar de cero cada vez. La pregunta que debería responderse al vender seguridad es esta: cuando llegue el próximo cambio, ¿cuánto de lo que invertiste hoy vas a poder conservar?
Fuente: Infobae