

Un nuevo ataque cibernético fue identificado por la firma de seguridad Huntress, que alertó sobre el uso de una herramienta legítima de OpenAI para propagar software malicioso. La campaña se apoya en Custom GPT, una funcionalidad de ChatGPT que permite configurar asistentes personalizados con instrucciones y archivos propios.
Estos GPT personalizados se alojan dentro del dominio chatgpt.com, lo que hace que cualquier enlace proveniente de ese sitio parezca auténtico. Los ciberdelincuentes aprovechan esta confianza para llevar a cabo sus engaños.
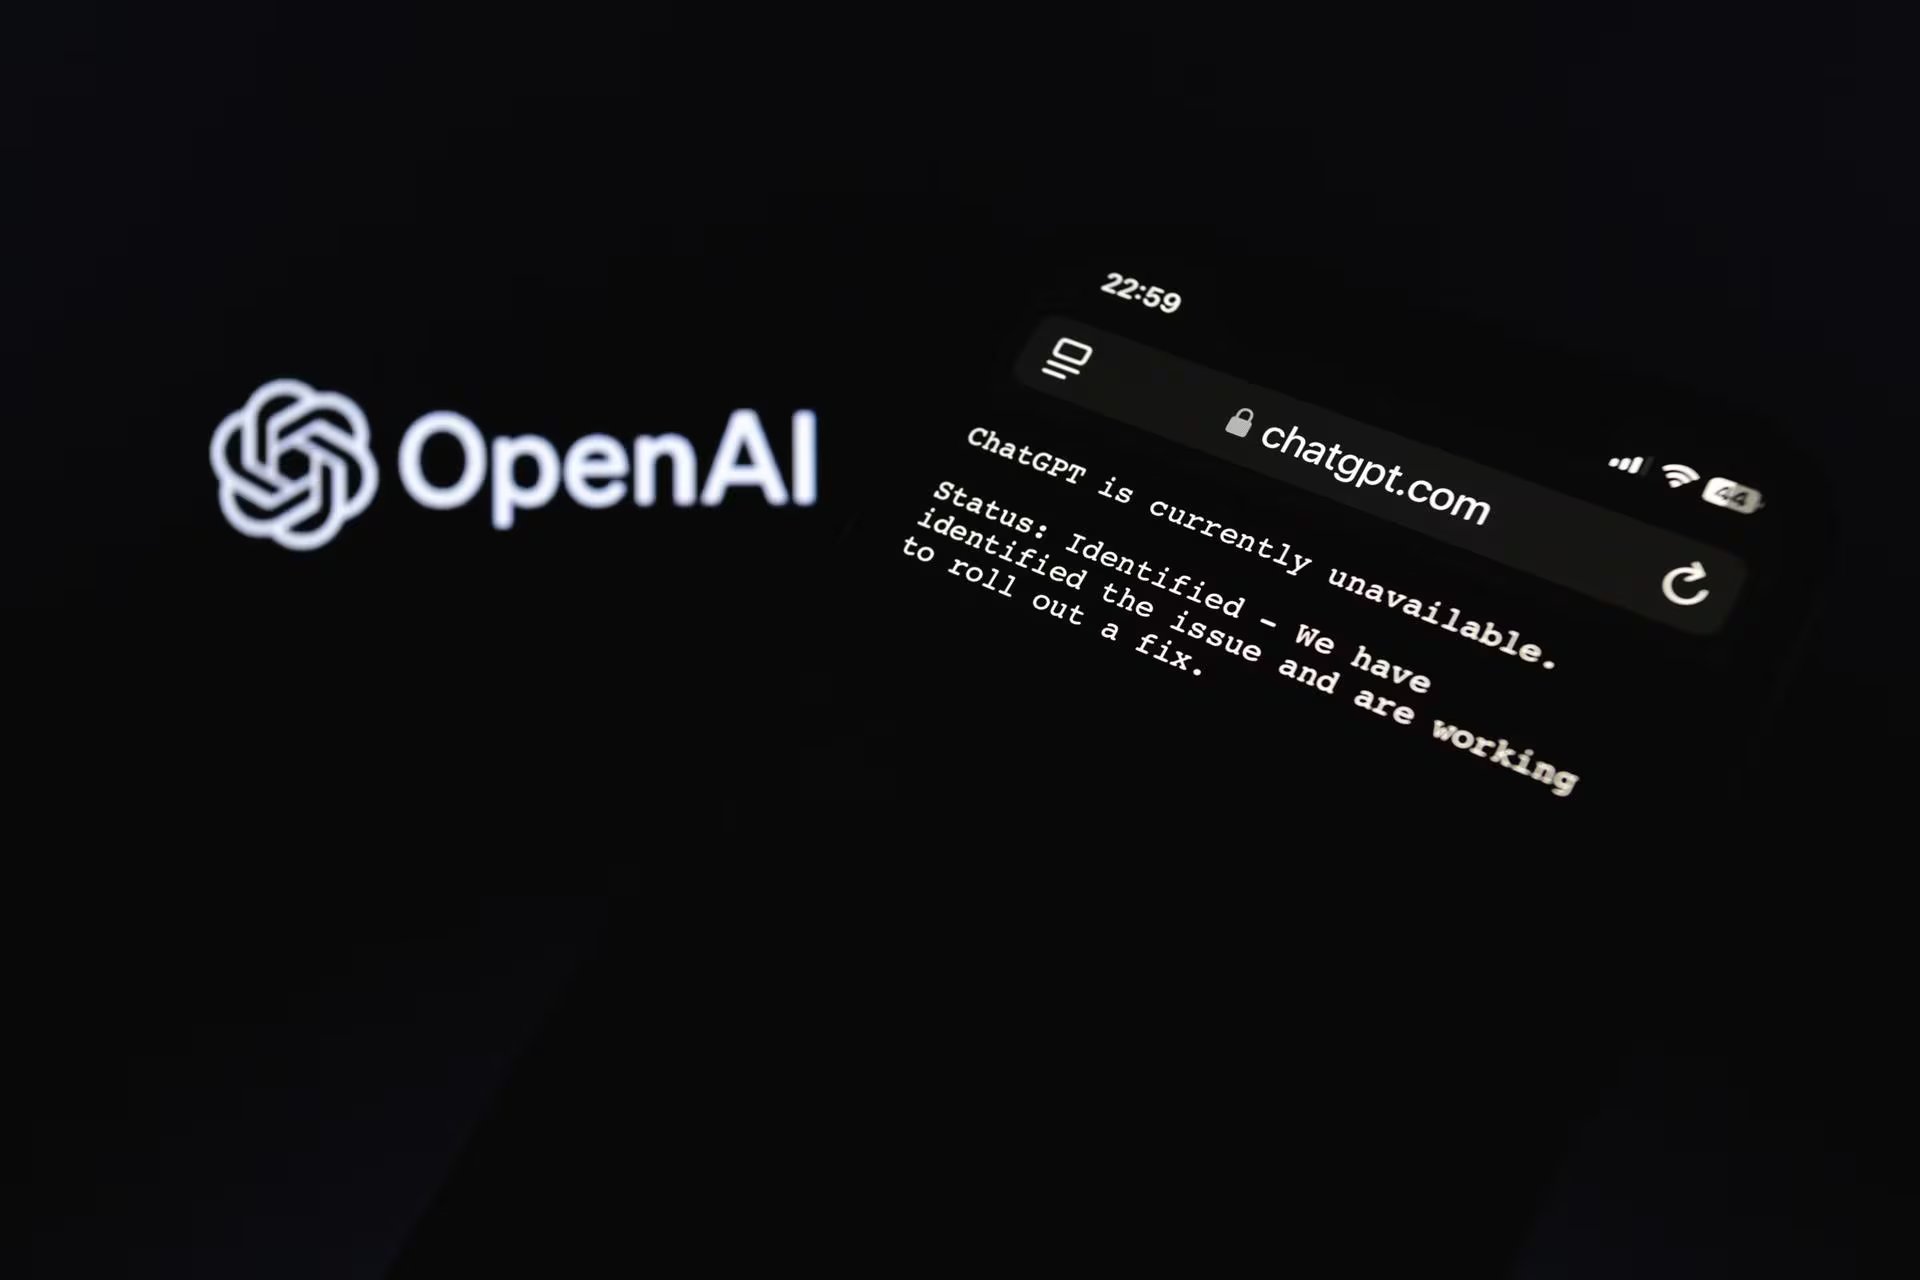
El GPT falso fue nombrado «Plus 5.6», un nombre que copia la nomenclatura de los modelos reales como GPT-3.5 o GPT-5 Pro, con el objetivo de parecer creíble. Este asistente respondía siempre con el mismo mensaje: un aviso de disponibilidad limitada en el dominio principal
y una redirección a un dominio de respaldo
.
Falso control de seguridad
El enlace alternativo conducía a un sitio creado con Google Sites, un servicio gratuito que no requiere programación y que se utiliza para dar una apariencia de legitimidad. Aunque un usuario atento podría notar que es extraño que OpenAI utilice una herramienta de Google para un dominio de respaldo, muchos caen en la trampa.
Al ingresar a esa página, la víctima se encontraba con un falso CAPTCHA de Cloudflare que le solicitaba copiar y pegar un fragmento de código en el programa «Ejecutar» de Windows. Se trata de la técnica ClickFix, que presenta un problema ficticio junto con una solución inmediata para que el usuario ejecute comandos maliciosos por sí mismo.
Control casi total del equipo
La ejecución de ese código descargaba e instalaba un troyano de acceso remoto (RAT) identificado como «@input». Este programa malicioso permite a los atacantes ver la pantalla de la víctima y operar el dispositivo de forma remota, así como activar la cámara web, el micrófono y el audio del sistema para espiar sin que el usuario lo note.
El malware también puede rastrear el contenido de los archivos y documentos almacenados en el equipo en busca de información valiosa. Antes de eso, realiza un reconocimiento inicial del sistema: verifica qué software de seguridad está instalado, qué programas se están ejecutando y cómo está conectado el dispositivo a la red.
Según los investigadores, la herramienta tiene la capacidad de descargar y ejecutar componentes adicionales y otras variantes de malware sin que las víctimas lo detecten, algo que ocurrió en la mayoría de los casos analizados.
Para no ser descubierto, el RAT «@input» se comunica con sus operadores mediante canales cifrados que se camuflan dentro del tráfico web normal, de acuerdo con el informe de Huntress. Los expertos agregaron que la herramienta parece formar parte de un marco de trabajo mantenido de forma profesional.
La campaña afectó a «decenas» de usuarios, según la compañía de ciberseguridad. Su equipo de operaciones respondió a al menos 40 incidentes vinculados al dominio específico de Google Sites utilizado en el ataque. Tras la notificación de Huntress, OpenAI eliminó el GPT personalizado «Plus 5.6» el 25 de septiembre. Sin embargo, dos días después apareció un nuevo GPT con características similares, lo que indica que la operación continúa activa a pesar de las medidas tomadas.
Fuente: Infobae