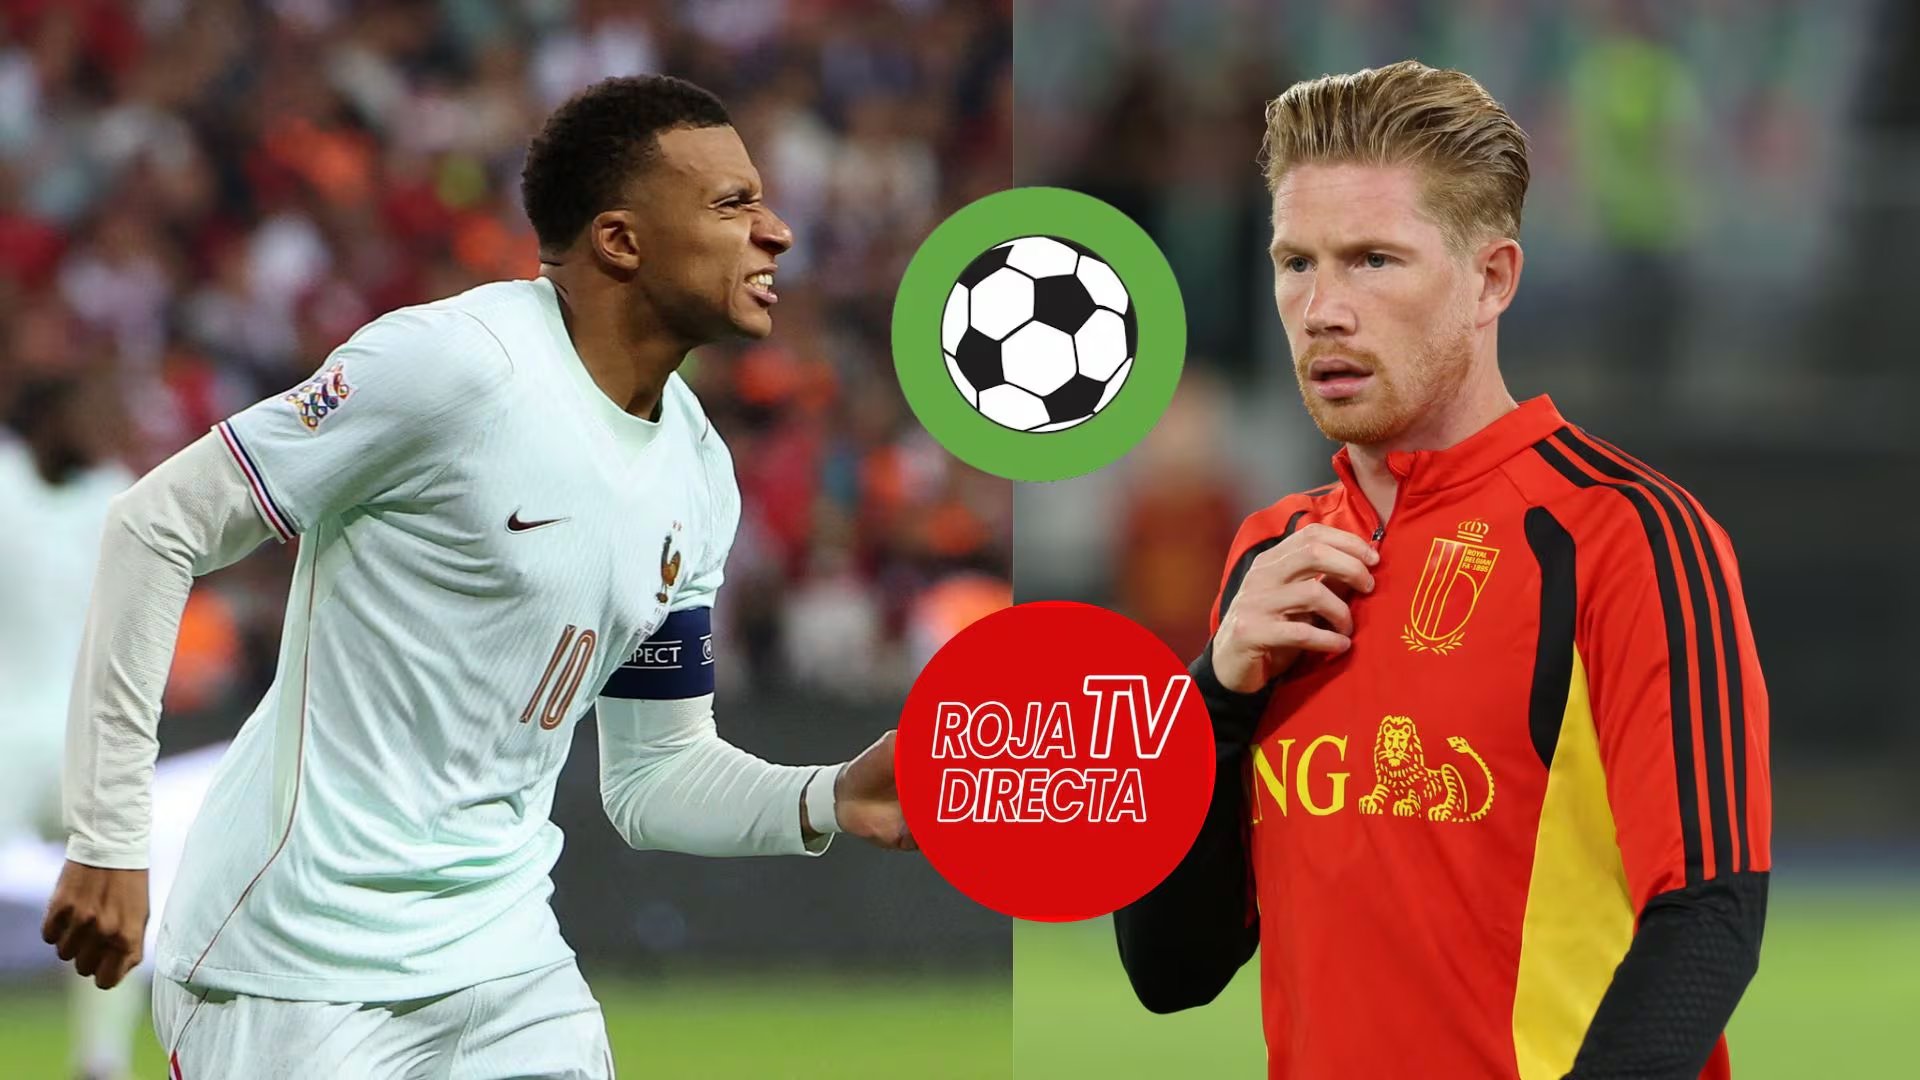
La fiebre por la UEFA Nations League, especialmente el duelo entre Francia y Bélgica, lleva a muchos aficionados ecuatorianos a buscar transmisiones en sitios no oficiales como Fútbol Libre o Roja Directa. Sin embargo, esta práctica puede tener consecuencias graves: la exposición de datos personales, contraseñas y códigos de verificación bancaria a ciberdelincuentes.
El peligro se dispara cuando estas páginas piden instalar archivos fuera de las tiendas oficiales, activar notificaciones del navegador o conceder permisos que nada tienen que ver con la reproducción de un partido.
El Instituto Nacional de Ciberseguridad de España (INCIBE) advierte que las aplicaciones maliciosas suelen distribuirse a través de repositorios no oficiales y portales de descarga directa. Una vez dentro del celular, pueden aprovechar permisos concedidos por el usuario para obtener información, mostrar publicidad no solicitada, efectuar cargos no autorizados o controlar funciones del dispositivo.
¿Por qué buscar partidos gratis puede terminar en una descarga peligrosa?
Las transmisiones deportivas sin licencia suelen circular por dominios que cambian constantemente, con anuncios emergentes y enlaces que prometen acceso inmediato. En esa dinámica, un resultado que aparenta dirigir a Fútbol Libre o Roja Directa puede llevar a una página que ofrece instalar una aplicación, descargar un archivo APK o aceptar una extensión para el navegador. El problema no está en escribir el nombre del partido en un buscador, sino en instalar software desde una fuente cuya identidad y controles de seguridad no pueden verificarse.
INCIBE sugiere evitar las tiendas no oficiales, las descargas directas y los enlaces sospechosos, porque son vías habituales para la distribución de programas maliciosos.
¿Cómo pueden los ciberdelincuentes obtener las contraseñas bancarias?
Una app fraudulenta puede incorporar un keylogger, una herramienta capaz de registrar las pulsaciones en la pantalla o el teclado. Si la persona luego abre su aplicación bancaria e ingresa sus credenciales, ese programa podría capturar el usuario, la contraseña y otros datos. El robo de claves no requiere un correo de phishing ni una llamada sospechosa; una aplicación con permisos excesivos puede actuar en segundo plano y recolectar información. Por ese motivo, una plataforma de video que solicita acceso a contactos, cámara, ubicación, mensajes o servicios de accesibilidad debe despertar dudas si esas funciones no son necesarias para reproducir contenido.
¿Qué pasa con los códigos de seguridad enviados por SMS?
Muchas entidades financieras utilizan códigos de un solo uso por mensaje de texto para validar transferencias, cambios de contraseña o accesos desde un dispositivo nuevo. Si una aplicación obtiene permiso para leer los SMS, puede visualizar esos códigos y dar a un atacante información adicional para confirmar operaciones. Ese permiso es sensible porque permite sortear una capa de autenticación pensada para proteger la cuenta. INCIBE aconseja revisar cada autorización antes de aceptar la instalación. Si una supuesta app para ver fútbol pide acceso a los mensajes, conviene rechazarlo y eliminarla del dispositivo.
¿Cómo pueden secuestrar datos privados?
El software malicioso puede cifrar fotografías, documentos y otros archivos almacenados en el celular. En esos casos, conocidos como ataques de ransomware, los ciberdelincuentes bloquean el acceso a la información y exigen un pago a cambio de una supuesta recuperación de los datos.
Asimismo, otras aplicaciones instalan publicidad invasiva, redirigen la navegación a portales desconocidos o ralentizan el dispositivo. Esas señales no siempre revelan de inmediato el alcance de la infección, pero pueden indicar que un programa utiliza recursos, recopila datos o intenta llevar al usuario hacia sitios diseñados para captar información personal.
¿Cómo reducir el riesgo antes y después de instalar una app?
La primera medida es descargar aplicaciones únicamente desde Google Play o la App Store de Apple. Estas plataformas aplican procesos de revisión y pueden retirar programas detectados como dañinos, aunque esa supervisión no elimina por completo todos los riesgos. Otras medidas incluyen: revisar quién figura como desarrollador, las valoraciones y los comentarios de otros usuarios, así como mantener actualizado el sistema operativo y las aplicaciones para corregir fallos de seguridad que pueden ser aprovechados por atacantes.
Fuente: Infobae