

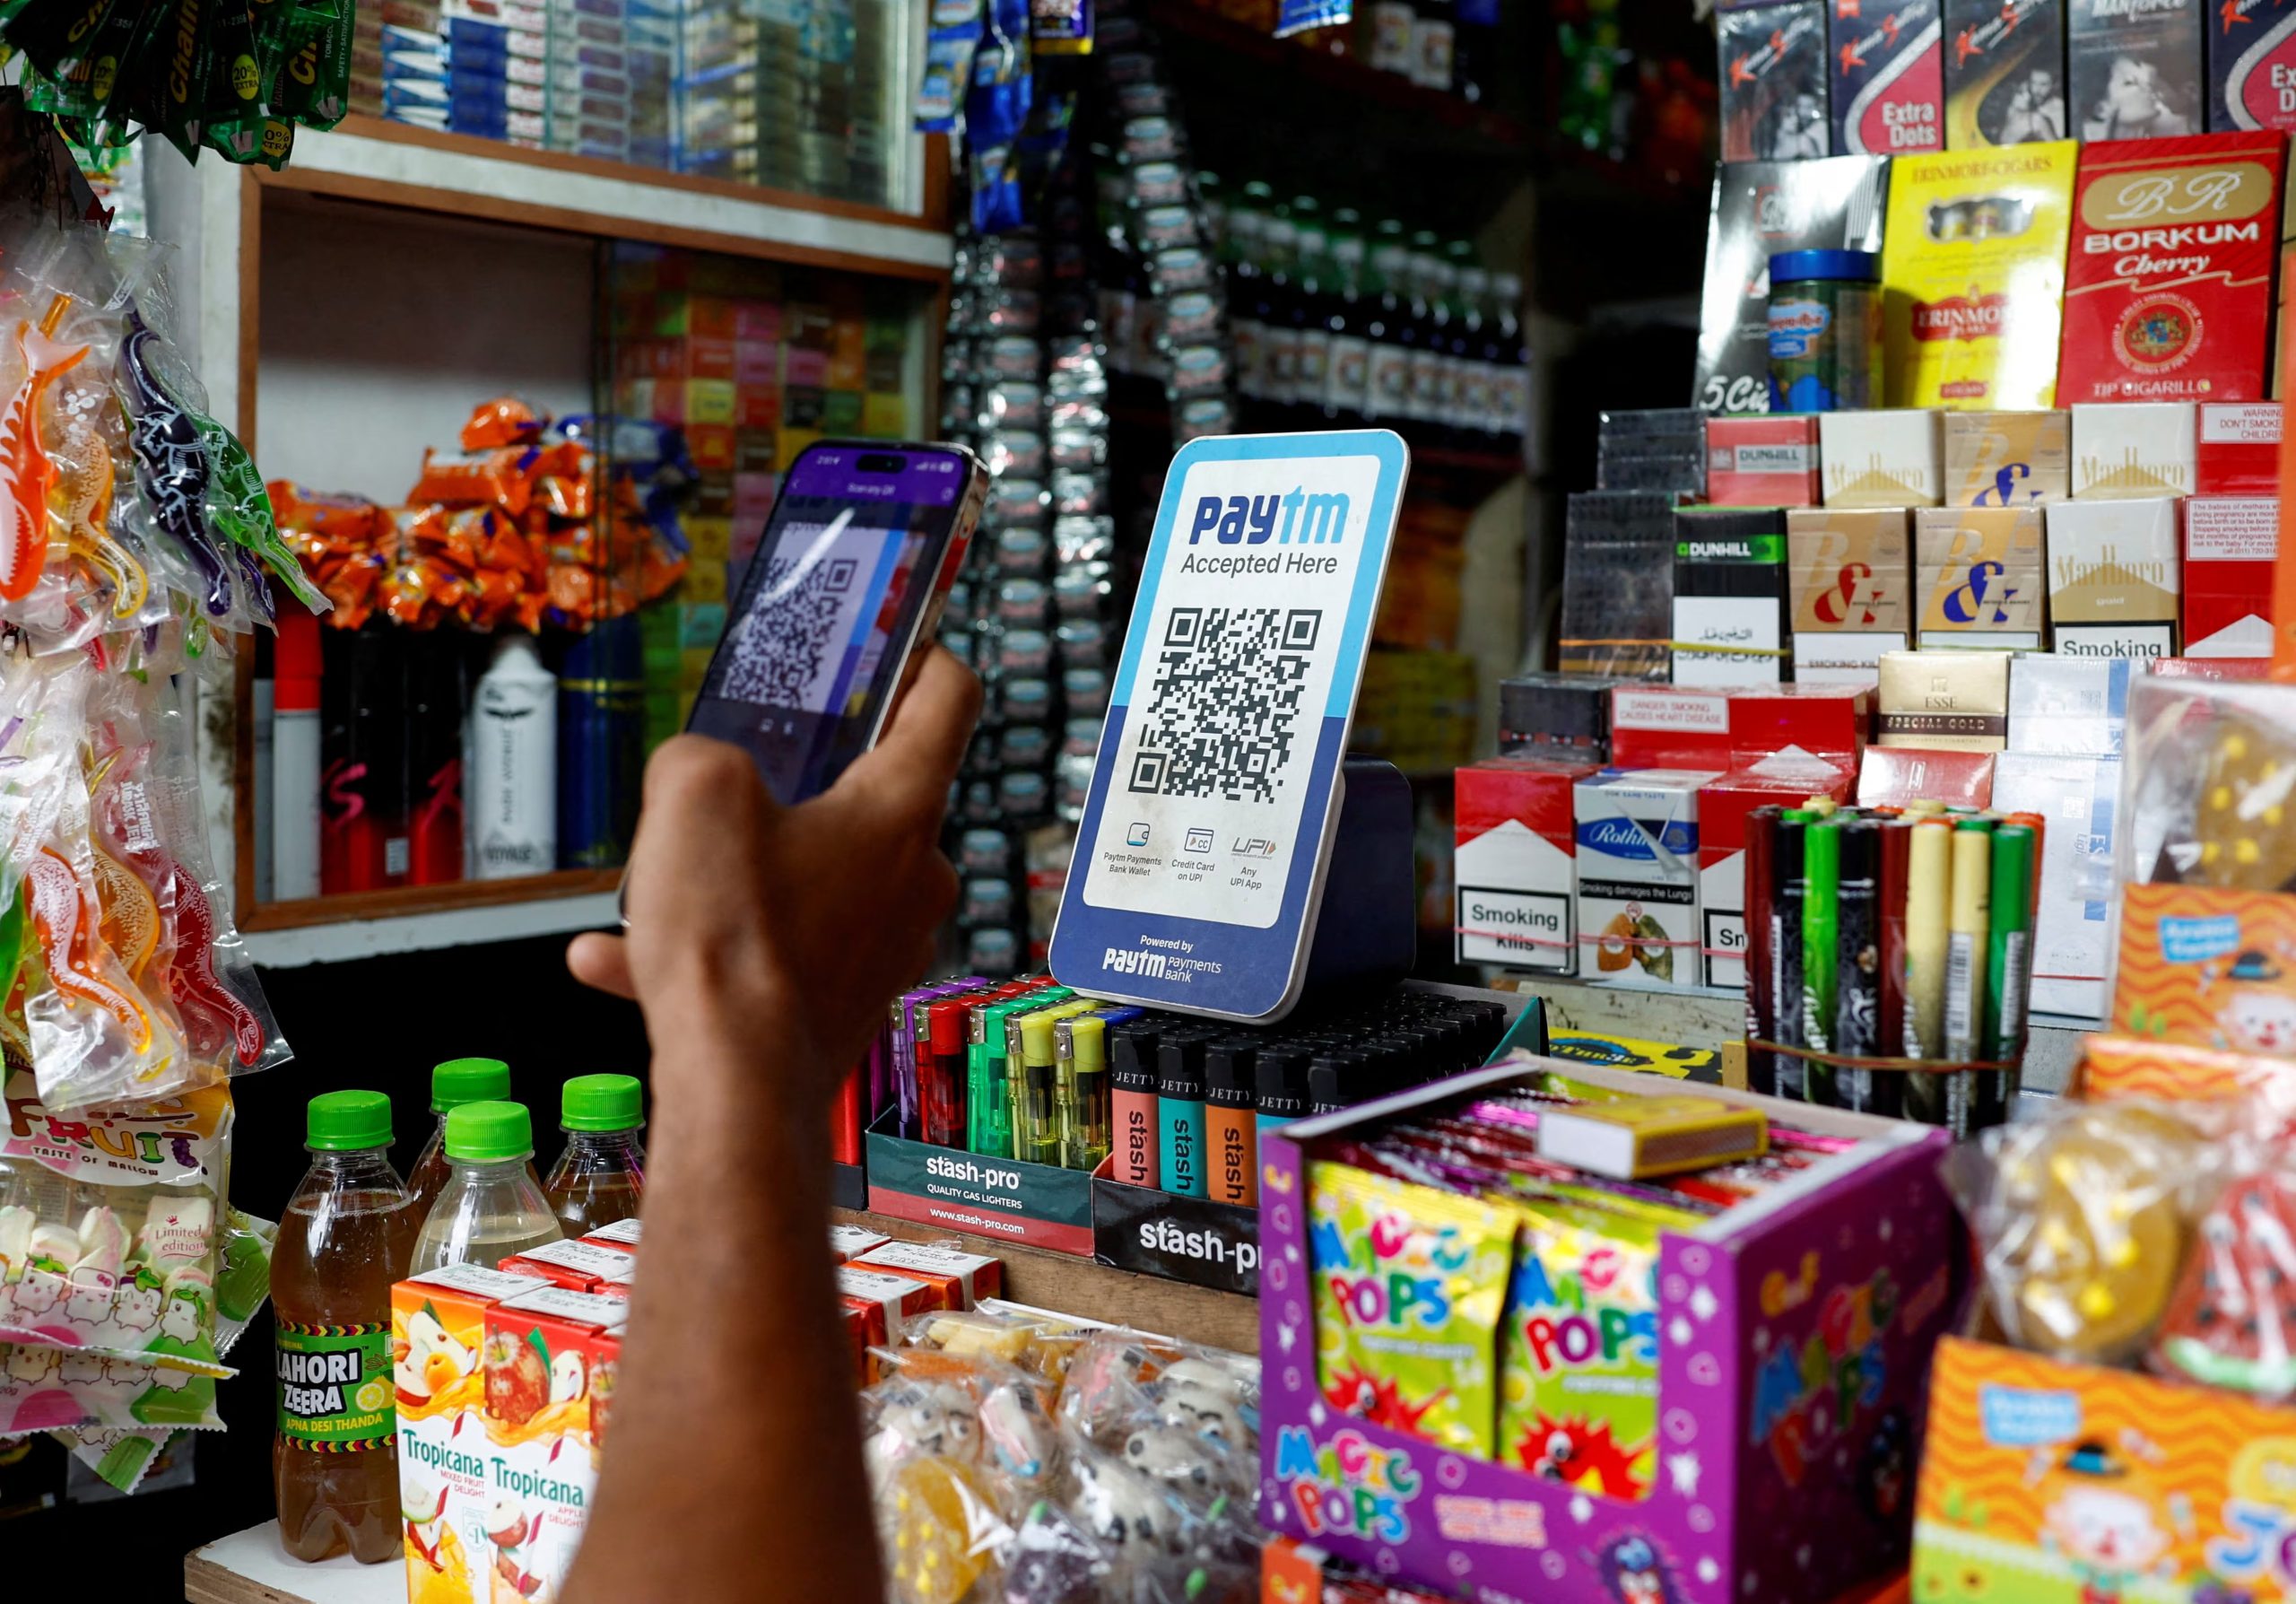
La reconocida empresa tecnológica Microsoft ha emitido una advertencia global sobre el incremento desmedido de los fraudes digitales que emplean códigos QR. Según sus registros, este tipo de estafas, que combinan ingeniería social con tecnología de escaneo, experimentaron un alarmante crecimiento del 146% en un lapso de apenas tres meses. Este fenómeno corre en paralelo a la masificación de los códigos QR en la vida cotidiana, siendo utilizados en menús de restaurantes, sistemas de pago de estacionamientos, comercios minoristas y servicios turísticos.
La modalidad delictiva, conocida técnicamente como quishing, explota una vulnerabilidad intrínseca del código QR: la incapacidad del ojo humano para previsualizar el enlace de destino. Los atacantes ocultan direcciones web maliciosas que redirigen a las víctimas hacia páginas falsas que imitan a la perfección plataformas bancarias, interfaces corporativas o portales de autenticación. El objetivo final es siempre el mismo: capturar datos financieros, credenciales de acceso o realizar transacciones no autorizadas.
Las cifras compartidas por la firma fundada por Bill Gates son contundentes. Durante el mes de marzo, se detectaron 18,7 millones de ataques de este tipo, una cifra que casi triplica los 7,6 millones de incidentes registrados en enero del mismo año. En paralelo, la compañía identificó más de 8.300 millones de amenazas de phishing distribuidas principalmente a través del correo electrónico, demostrando la escala global del problema.
El peligro latente detrás de un simple escaneo
El riesgo se multiplica cuando el escaneo se realiza desde un dispositivo móvil. Los teléfonos inteligentes suelen quedar fuera de los estrictos controles de seguridad implementados en las computadoras corporativas. Los ciberdelincuentes aprovechan este cambio de plataforma para ejecutar el fraude en un entorno con menor supervisión y protección.
Andrés Cartes Guilarte, consultor de Cultura de Ciberseguridad de Áudea (la unidad de ciberseguridad de Logicalis Spain), explicó que la aparente simplicidad de los códigos QR es el principal caballo de Troya. A diferencia de un hipervínculo tradicional, donde se puede sospechar de una URL extraña, el código QR no ofrece ninguna pista visual sobre su destino hasta que el usuario lo escanea, lo que lo convierte en una herramienta de engaño excepcionalmente efectiva.
Los sitios fraudulentos creados para estas estafas son réplicas casi perfectas de servicios legítimos. Pueden simular la pantalla de inicio de sesión de un banco, una red social o un servicio empresarial. El botín buscado por los atacantes incluye contraseñas, información personal identificable y datos de tarjetas de crédito.
La distribución de estas amenazas no se limita a correos con enlaces. El Email Threats Report 2026 de Barracuda reveló que el 70% de los archivos PDF maliciosos analizados en su estudio contenían códigos QR que redirigían a páginas de phishing. Asimismo, el informe señaló que el 56% de los documentos peligrosos en Microsoft 365 incorporaban quishing. La inserción de códigos QR en el cuerpo de los correos electrónicos experimentó un incremento del 336% durante marzo de 2026.
Manipulación en el mundo físico y digital
Más allá del correo electrónico, los códigos QR ubicados en espacios públicos también son un blanco fácil para la manipulación. Restaurantes, centros comerciales, estacionamientos y puntos de información turística son escenarios comunes donde estos códigos se han integrado en la experiencia del cliente, y donde los delincuentes pueden colocar calcomanías falsas sobre las originales o generar códigos propios para instalar trampas digitales.
Un caso documentado en agosto de 2026 por el Instituto Nacional de Ciberseguridad (INCIBE) ilustra el modus operandi: una usuaria escaneó un código QR para consultar el menú digital de un restaurante. Al acceder al enlace y aceptar una ventana emergente, se activó una suscripción premium no solicitada, afectando a varios comensales del mismo establecimiento.
La creciente adopción de esta tecnología amplía las oportunidades para el engaño. Datos de la firma QR TIGER indican que cerca del 75% de los restaurantes en el mundo ya utilizan códigos QR para menús digitales. Además, su uso en campañas de marketing y publicidad creció un 323% entre 2021 y 2023.
Estrategias para no caer en la trampa del quishing
Ante este panorama, las recomendaciones tradicionales de ciberseguridad resultan insuficientes. Cartes advierte de forma contundente:
“Ya no basta con enseñar al usuario a no hacer clic en un enlace sospechoso. El phishing está evolucionando hacia formatos que eliminan precisamente ese enlace de nuestra vista”.
Nubank, la plataforma financiera, sugiere que la clave para prevenir riesgos es dedicar al menos 30 segundos a la inspección del código antes de escanearlo, especialmente si se va a realizar un pago o ingresar datos sensibles. Entre las pautas fundamentales para protegerse, destacan:
- Inspeccionar físicamente el código QR: buscar calcomanías torcidas, superpuestas, con bordes levantados, colores anómalos o que parezcan haber sido pegadas recientemente sobre una superficie. Estas son señales de manipulación.
- Utilizar la vista previa de la cámara: antes de abrir el enlace, revisar la dirección URL que aparece en la previsualización de la aplicación de escaneo o de la cámara nativa del teléfono. Si la dirección luce extraña o no corresponde al negocio, es mejor no continuar.
- Evitar escanear códigos de fuentes no verificadas: no escanear códigos QR que lleguen por correos electrónicos no solicitados, mensajes de texto de remitentes desconocidos o que estén pegados en lugares públicos sin supervisión aparente.
Fuente: Infobae