

Meta implementó una actualización de emergencia para subsanar un grave defecto de seguridad en Muse, su asistente de inteligencia artificial diseñado para computadoras Mac. El problema exponía la posibilidad de que un software malicioso redirigiera las grabaciones de voz del usuario hacia un servidor manejado por un ciberdelincuente.
El hallazgo fue realizado por Patrick Wardle, creador de la firma de seguridad para Mac Objective-See. El experto divulgó el 21 de septiembre una prueba del fallo, bautizada como “not-a-mused”, tan solo dos semanas después del lanzamiento de Muse.
Un parámetro interno podía desviar las grabaciones de voz
El inconveniente se localizaba en una configuración interna de Muse llamada endovoyagerdictation_endpoint. Se trataba de un ajuste destinado a que los desarrolladores examinaran y detectaran errores durante la elaboración de la herramienta.
No obstante, cualquier programa previamente instalado en la Mac podía modificar ese parámetro sin requerir permisos especiales ni generar una notificación del sistema operativo de Apple.
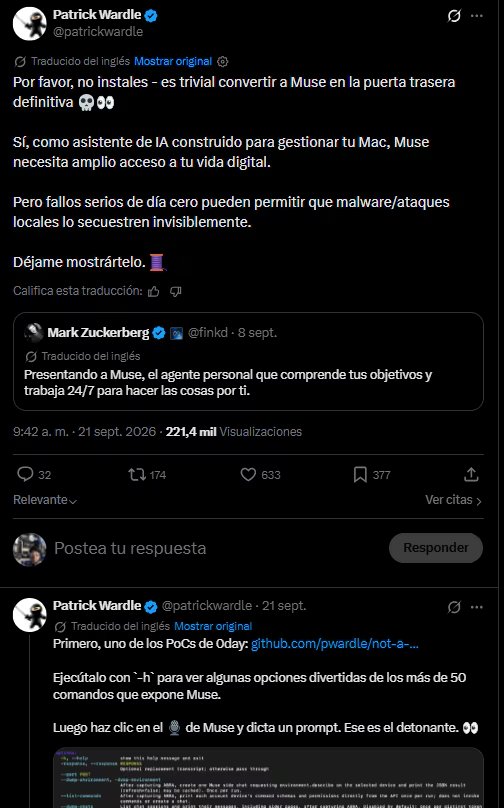
Al hacerlo, era factible enviar el audio dictado por el usuario a otro servidor. También se podía obtener el código de acceso temporal, o token, de la cuenta de Muse. Dicho código actúa como una llave digital que permite ingresar a la sesión del usuario.
Con ese nivel de acceso, un atacante podía emplear el asistente con los mismos privilegios que la persona le hubiera otorgado: inspeccionar archivos, consultar el calendario, acceder al correo, utilizar WhatsApp o manejar otros servicios vinculados.
El ataque requería que el equipo ya estuviera comprometido
Wardle aclaró que la falla no permitía tomar control de una computadora desde cero. Para explotarla, alguien primero debía lograr que un programa dañino se ejecutara en la Mac de la víctima.
Esto puede suceder, por ejemplo, cuando una persona descarga software peligroso o es víctima de un engaño. Wardle mencionó el método conocido como ClickFix, que busca convencer al usuario de copiar y pegar un comando malicioso en la aplicación Terminal bajo la promesa de resolver un supuesto problema técnico.
“Se puede manipular al agente y aprovechar sus privilegios para hacer lo que uno quiera”, explicó Wardle, según reprodujo Forkast.
En términos simples, quien lograra infiltrarse en la computadora podía darle órdenes al asistente para actuar con los permisos de su dueño.
David Singleton, ingeniero de Meta Superintelligence Labs, confirmó el problema y comunicó la corrección poco después de la medianoche del martes, de acuerdo con Gizmodo.
“Nos esforzamos por ser extremadamente transparentes sobre la privacidad y la seguridad en Muse porque sabemos que esto es importante para mantener la confianza”, escribió Singleton en X.
Wardle confirmó horas después que la actualización resolvía el fallo. “Genial, ya está resuelto”, publicó el martes a las 06:36 UTC, según Forkast.
Muse puede acceder a correos, archivos y otras cuentas conectadas
Muse fue lanzado el 8 de septiembre como un asistente personal de Meta para Mac. Puede ayudar a enviar correos electrónicos, reservar viajes, completar formularios y realizar compras si el usuario le concede acceso a esas funciones.
Para ejecutar esas tareas, funciona en un espacio aislado dentro de la computadora, denominado por la empresa como Muse Secure VM. También emplea un modelo de inteligencia artificial llamado Muse Spark 1.3.
El presidente ejecutivo de Meta, Mark Zuckerberg, presentó la herramienta como parte de su concepto de una “superinteligencia personal”: un asistente que pueda hacerse cargo de tareas cotidianas en internet.
La compañía ofrece recompensas de hasta 300.000 dólares a quienes detecten fallas de seguridad en el producto. Dentro de ese programa, hay un premio de 130.000 dólares para quien demuestre que puede engañar al asistente con instrucciones ocultas, según TechTimes.
Muse alcanzó 2,5 millones de usuarios en sus primeros 13 días de disponibilidad para Mac, de acuerdo con datos de VentureBeat citados por Forkast.
La falla no recibió un código CVE, la identificación que suele usarse para registrar problemas de seguridad conocidos en productos tecnológicos.
El parche llega tras otros cuestionamientos al asistente
La actualización se publicó mientras Muse ya enfrentaba otras críticas. Días antes, Amazon había solicitado a Meta que evitara que el asistente realizara compras automáticas en su plataforma sin identificarse como un programa automatizado.
Además, VentureBeat señaló que Muse todavía no cuenta con algunas herramientas que las empresas suelen necesitar para controlar el uso de aplicaciones. Por ejemplo, no ofrece una consola central desde la que un equipo de seguridad pueda ver quién conecta el asistente a cuentas de trabajo.
Eso significa que un empleado podría vincular Muse con su correo corporativo u otros servicios internos sin que el área de tecnología de su empresa tenga una visión completa de esa actividad.
Wardle advirtió que el caso muestra un riesgo más amplio. Cuando un asistente tiene permiso para entrar a archivos, cuentas y aplicaciones, una falla que permita controlarlo puede darle al atacante el mismo nivel de acceso.
La organización OWASP, que publica guías de seguridad para programas y sitios web, incluye entre los riesgos de estos asistentes los mensajes diseñados para engañarlos, el uso indebido de servicios conectados y la exposición de información privada.
Meta no informó si el ajuste corregido era el único parámetro interno de Muse que podía modificarse sin aviso ni si revisó todos los ajustes similares del sistema.
Fuente: Infobae