

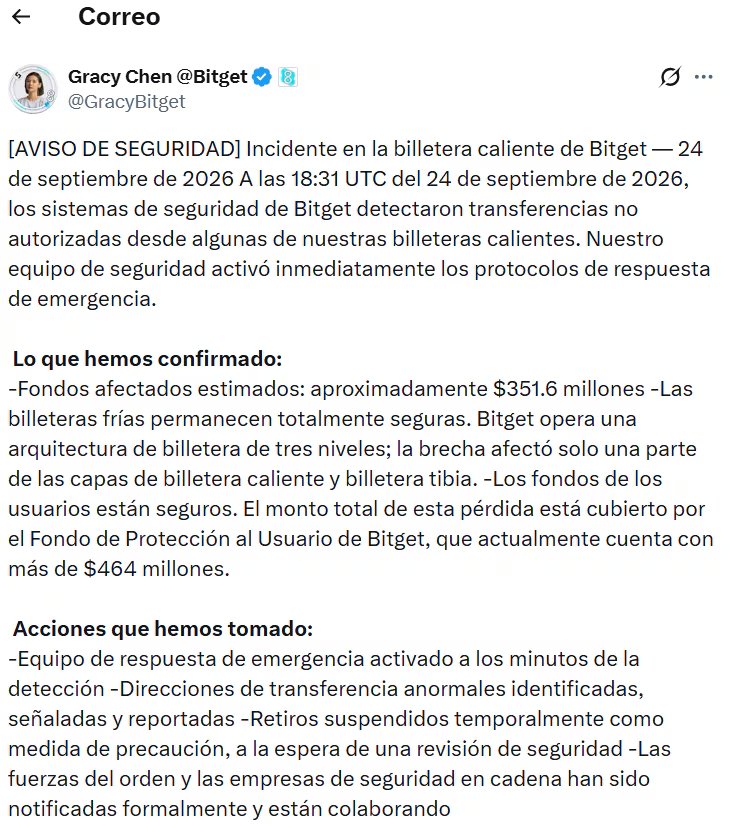
Un grupo de piratas informáticos vinculados a Corea del Norte logró sustraer más de USD 351 millones del exchange de criptomonedas Bitget durante un ciberataque ejecutado el 24 de septiembre de 2026, según confirmó la propia empresa. Este incidente se posiciona como el mayor robo de activos digitales registrado en lo que va del año.
El ataque se inició a las 18:31 UTC, momento en el que los sistemas de seguridad de Bitget detectaron movimientos no autorizados desde varias de sus billeteras conectadas a internet, conocidas como hot wallets, utilizadas para operaciones de trading activo. La compañía activó de inmediato sus protocolos de respuesta ante emergencias.
Como medida inicial, Bitget suspendió los retiros de criptomonedas en toda su red mientras se lleva a cabo una investigación en conjunto con fuerzas de seguridad y firmas especializadas en análisis forense de blockchain, entre las que destacan Mandiant y SlowMist. Los depósitos y el trading continúan funcionando con normalidad.
Un exchange de criptomonedas es una plataforma en línea donde los usuarios pueden comprar, vender o intercambiar activos digitales como Bitcoin y Ethereum a cambio de dinero convencional u otras criptomonedas.
¿Por qué se sospecha que Corea del Norte está detrás del ataque?
La directora ejecutiva de Bitget, Gracy Chen, informó a través de una serie de mensajes en la red social X que el patrón del ataque era
“altamente consistente con los patrones conocidos de las organizaciones de hackers norcoreanos”
. Esta afirmación se sustenta en el comportamiento de las direcciones IP y en el uso de redes privadas virtuales detectado durante las pesquisas.
De acuerdo con Chen, los atacantes no lograron acceder a las claves privadas de las billeteras de la empresa. En su lugar, habrían comprometido un sistema interno crítico de la infraestructura de billeteras, lo emplearon para falsificar datos de transferencia y activaron el proceso de autorización de firmas para mover los fondos. La ejecutiva destacó que las billeteras frías, aquellas que permanecen desconectadas de internet, no se vieron afectadas.
Consecuencias del robo: montos y cobertura
Bitget reportó que el monto final del incidente asciende a aproximadamente USD 351,6 millones en diversos activos, entre ellos ether, XRP, BNB, avalanche, USDT y USDC, distribuidos en siete cadenas de bloques diferentes: Ethereum, XRP Ledger, Arbitrum, Avalanche, Optimism, BSC y Base.
La empresa aseguró que la totalidad de la pérdida está cubierta por su fondo de protección al usuario, que mantiene más de USD 464 millones equivalentes a 5.500 bitcoins. Chen remarcó que los saldos de las cuentas de los clientes reflejan sus tenencias reales.
Este robo superó al hackeo de USD 340 millones sufrido por otro exchange a principios de septiembre, en el que el atacante terminó devolviendo casi todo lo sustraído y se quedó apenas con USD 47 millones, según reportes del sector.
Un patrón recurrente en el ecosistema cripto
Corea del Norte concentra aproximadamente tres cuartas partes del valor total de los robos de criptomonedas registrados en 2026 hasta la fecha, de acuerdo con datos de la firma de inteligencia blockchain TRM Labs.
Los grupos vinculados al régimen norcoreano han sido señalados repetidamente por atacar software de código abierto para comprometer masivamente a sus víctimas, con el objetivo declarado de financiar el programa de armas nucleares del país.
El antecedente más citado es el robo de USD 1.500 millones sufrido por el exchange Bybit en febrero de 2025, atribuido por investigadores de blockchain al Grupo Lazarus, una organización de hackers vinculada al Estado norcoreano.
El director ejecutivo de Bybit, Ben Zhou, ofreció ayuda a Bitget para rastrear los fondos robados, en una muestra de reciprocidad entre plataformas que ya habían colaborado antes en situaciones similares.
Chen no precisó una fecha exacta para la reapertura de los retiros en Bitget, aunque adelantó en una transmisión en X que el proceso podría demorar entre horas y días, y que en principio no debería extenderse por semanas.
Fuente: Infobae