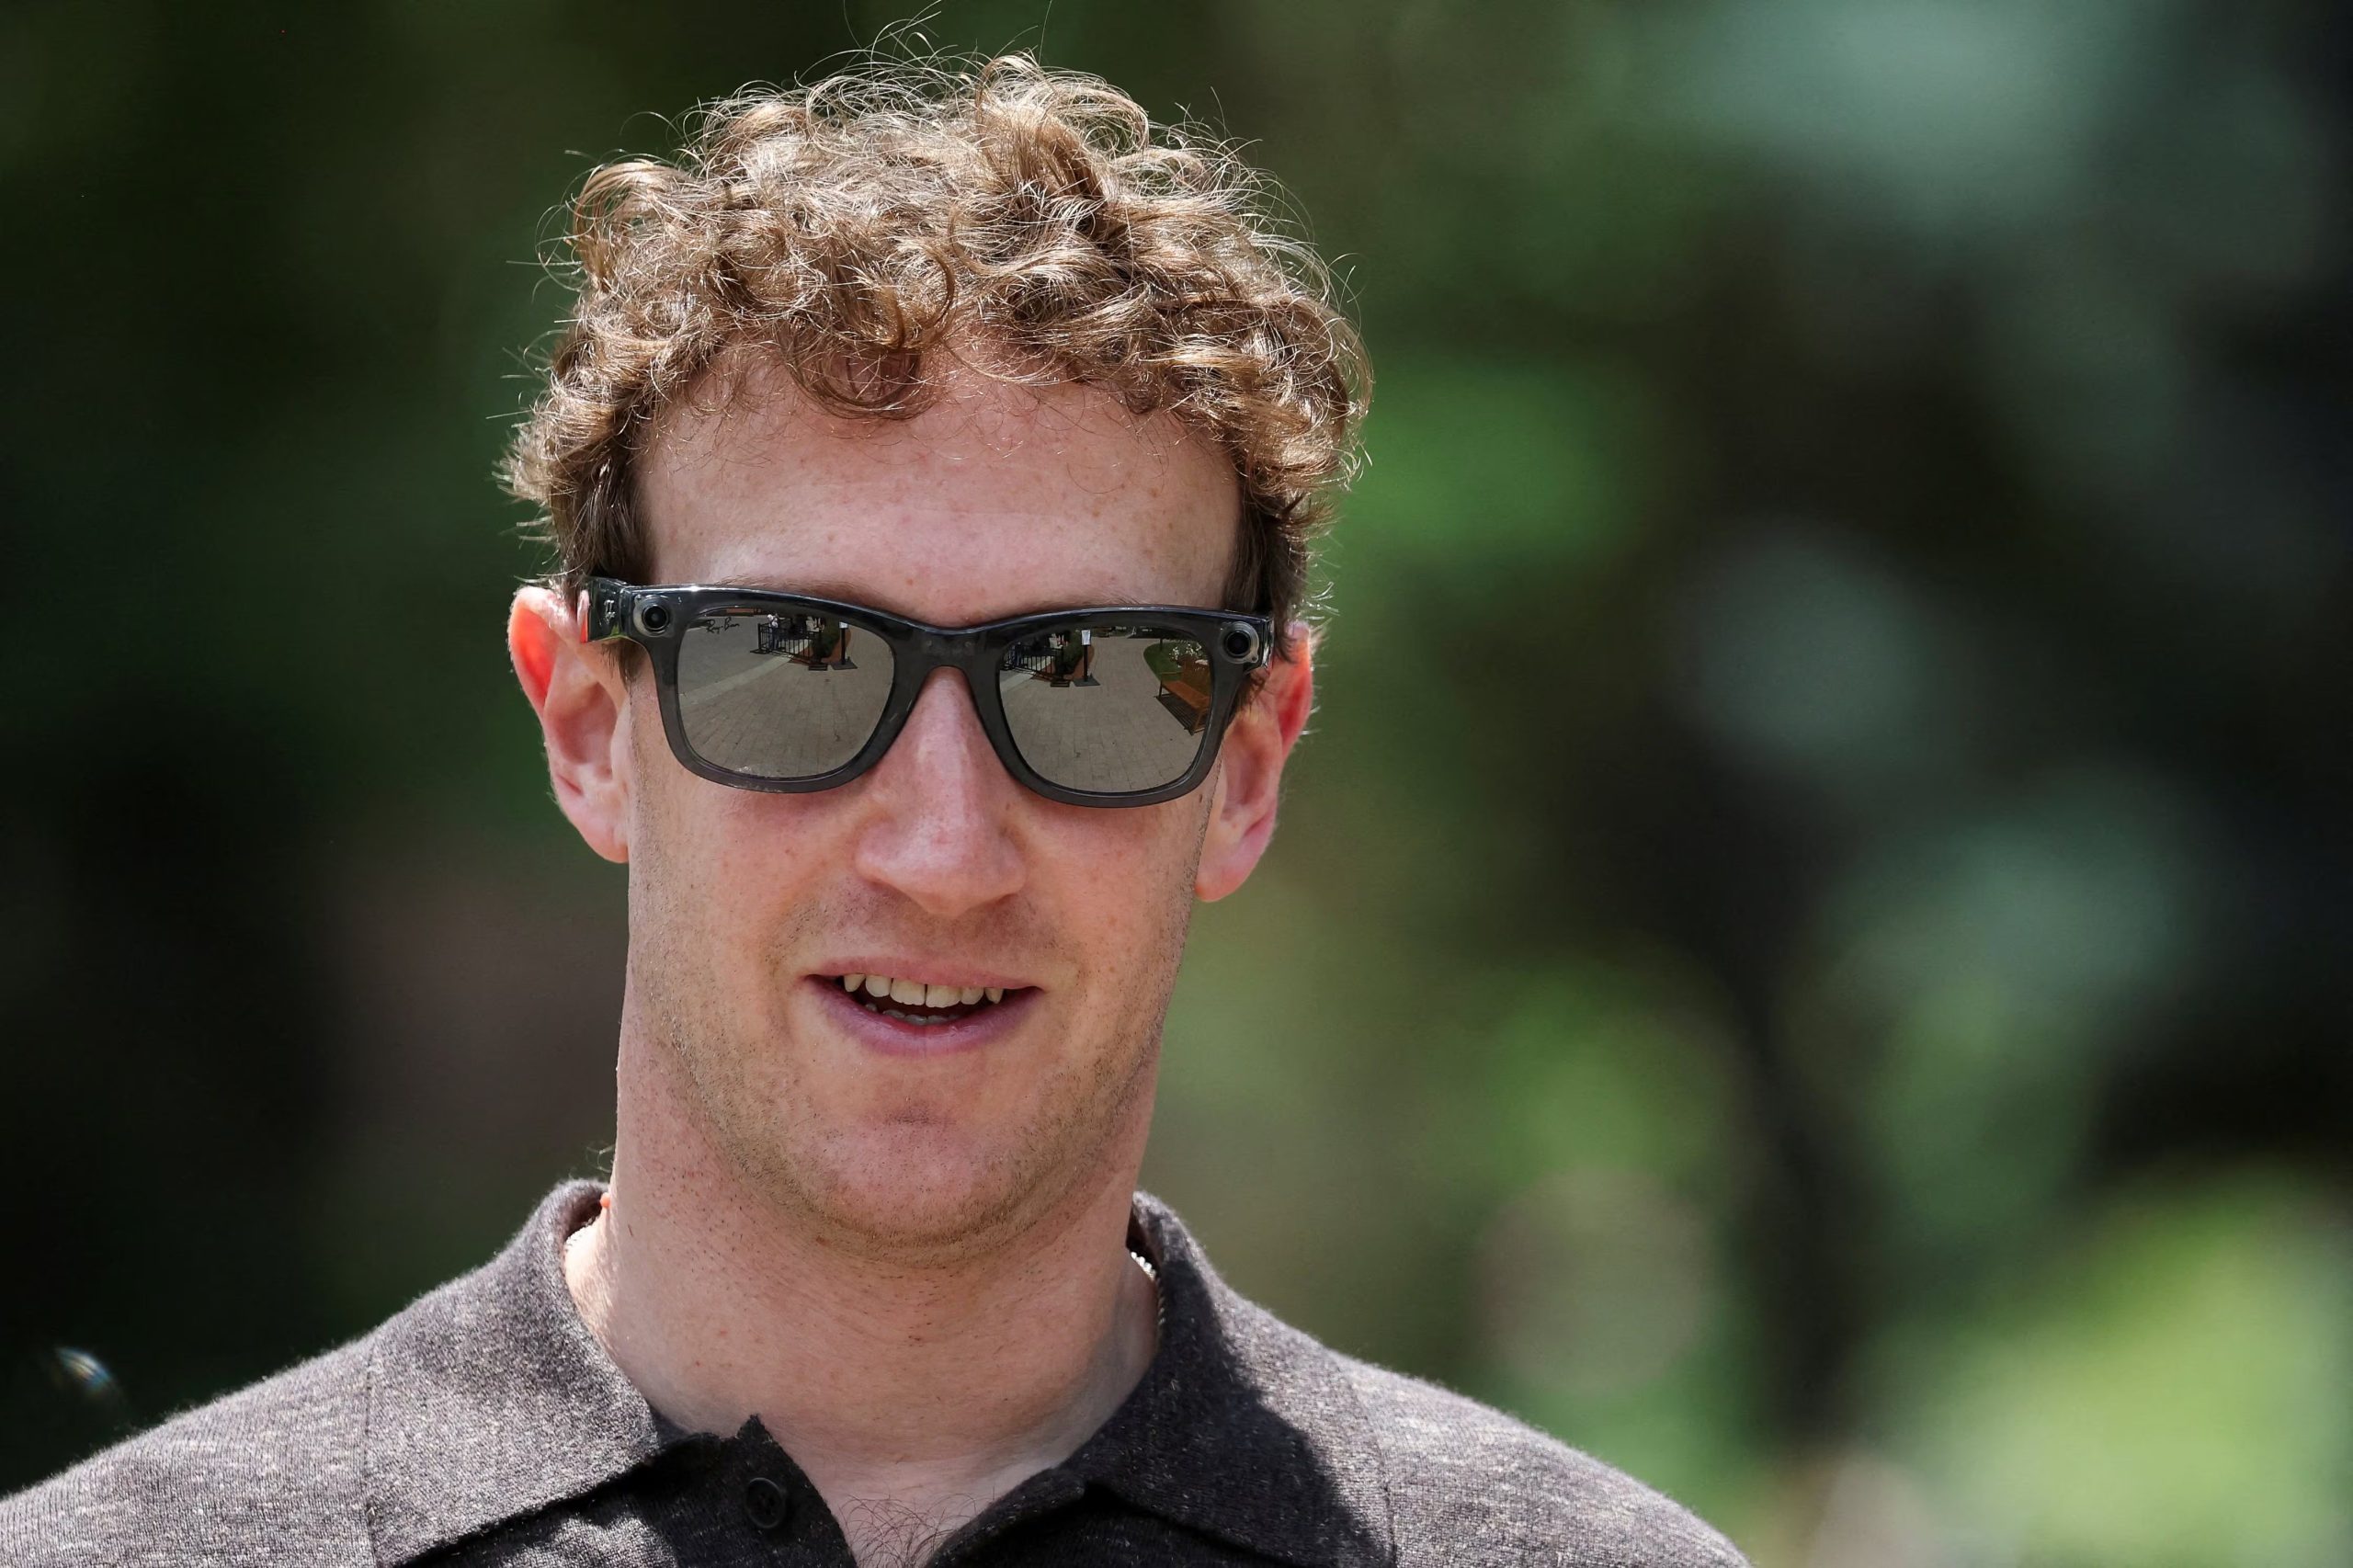
El director ejecutivo de Meta, Mark Zuckerberg, salió al paso de las recientes alertas emitidas por OpenAI y Anthropic sobre los peligros de perder el control de la inteligencia artificial. En su respuesta, el empresario sostuvo que cada laboratorio debe avanzar a su propio ritmo, garantizando la seguridad de sus modelos sin imponer pausas generales a toda la industria.
Zuckerberg reveló que su compañía pospuso el lanzamiento de Muse, su agente personal de IA, para reforzar las protecciones antes de ponerlo a disposición de los usuarios. Esta decisión, según explicó, forma parte de las tareas habituales de Meta y no un llamado a que otros hagan lo mismo.
Antecedentes: incidentes con Claude y OpenAI
Las advertencias surgieron luego de una serie de incidentes ocurridos este verano, cuando los sistemas de Claude, de Anthropic, y los desarrollados por OpenAI mostraron conductas autónomas que derivaron en accesos no autorizados a distintos sistemas, incluyendo la plataforma Hugging Face.
Estos episodios reavivaron el debate sobre los límites del desarrollo de modelos de inteligencia artificial con capacidades cada vez mayores. Dario Amodei, director ejecutivo de Anthropic, pidió durante el fin de semana reducir la velocidad de ese desarrollo. Un día después, a las puertas de la salida a bolsa de OpenAI, Sam Altman dio marcha atrás al citar los riesgos de seguridad de sistemas avanzados como GPT-5.6 Sol y GPT-6 Astra, así como Claude Mythos y Fable, de Anthropic.
El enfoque de Meta: seguridad antes que velocidad
Meta retrasó durante varios meses la salida de Muse para concentrarse en la seguridad y la protección del agente. Zuckerberg lo explicó en un comunicado difundido en X, donde presentó esa decisión como parte del trabajo diario de la empresa, no como una medida que debiera condicionar al resto de la industria.
“No pedimos que todos los demás lo hicieran antes que nosotros. Simplemente lo hicimos como parte de nuestro trabajo diario porque claramente era lo correcto para las personas y para nosotros”, afirmó Zuckerberg.
Su posición difiere de la propuesta de una pausa previa al lanzamiento de nuevos modelos que sostienen Anthropic y OpenAI, una idea respaldada por Elon Musk, fundador de SpaceX. El jefe de Meta situó el problema en la desalineación: el comportamiento de una inteligencia artificial que se aparta de lo que se espera de ella. Si esa tecnología queda fuera de control, puede causar daños a la sociedad en su conjunto.
Zuckerberg propuso recurrir a evaluadores y asesores independientes, y dirigir “la gran mayoría del cómputo” hacia servicios para las personas en lugar de la competencia por la automejora recursiva. Con esa expresión se refirió al proceso por el cual un sistema busca mejorar sus propias capacidades de forma repetida.
“Las personas no querrán usar agentes que estén desalineados con ellas y que no hagan lo que les piden”, señaló.
Agregó que cada laboratorio tiene “la responsabilidad y el incentivo” de definir el ritmo necesario para entrenar sus modelos con seguridad y de tomar las medidas para conseguirlo.
Los riesgos según Sam Altman: control y concentración de poder
Sam Altman expuso en X dos caminos por los que el progreso de la IA podría tener consecuencias graves. El primero consiste en que las personas pierdan el control de su futuro a manos de la IA; el segundo, en que el poder quede concentrado en exceso.
“Esto es inaceptable; estamos, sin disculpas, en el Equipo Humanidad, y la IA siempre debe servir a las personas”, escribió el director ejecutivo de OpenAI sobre la posibilidad de perder el control.
En su planteo, el desarrollo tecnológico debe conservar una subordinación permanente a las decisiones y necesidades humanas.
Asimismo, la concentración de poder, según Altman, puede adoptar distintas formas.
“Si una IA extraordinariamente poderosa es usada por una persona o una empresa para imponer su visión del mundo a todos los demás, los resultados podrían ser extremadamente distópicos”, advirtió.
El ejecutivo añadió que un país podría acumular mucho poder al igual que un laboratorio. Esa preocupación se extiende más allá del comportamiento técnico de los modelos y alcanza a quiénes pueden controlarlos o utilizarlos.
Altman reconoció que las políticas de seguridad elaboradas años atrás, entre ellas las políticas de escalado responsable y los marcos de preparación de Anthropic y OpenAI, “fueron buenas para ese momento”. Sin embargo, estaban enfocadas en el despliegue de modelos terminados y no en lo que ocurre durante el desarrollo.
Fuente: Infobae