Un sofisticado ciberataque conocido como ‘ClickFix’ logró comprometer la cuenta oficial de HBO Max en Reddit, utilizando técnicas de ingeniería social para que los propios usuarios descargaran e instalaran malware en sus dispositivos. La operación fue detectada por los investigadores de la firma de seguridad HudsonRock, quienes alertaron sobre una campaña más amplia bautizada como ‘PasteSwitch’.
Según el reporte, los atacantes publicaron 108 anuncios falsos en un lapso de 48 horas, aprovechando la legitimidad de la cuenta verificada de la plataforma de streaming. Estos anuncios redirigían a una página que imitaba perfectamente el sitio oficial de HBO Max, pero que en realidad contenía el engaño: invitaba al usuario a copiar un código y pegarlo en la ventana de ‘Símbolo del sistema’ o ‘PowerShell’ de Windows, o en la Terminal de macOS.
Al seguir estas instrucciones, el usuario terminaba ejecutando un script que descargaba e instalaba automáticamente un ‘infostealer’, un tipo de malware diseñado para robar contraseñas, sesiones iniciadas y carteras de criptomonedas. La particularidad del ataque es que, al ser el propio usuario quien introduce el código, muchos antivirus y medidas de seguridad no logran detectar la amenaza.
El malware instalado variaba según el sistema operativo de la víctima. En macOS, los atacantes desplegaban ‘infostealers’ y carteras falsas para robar frases de recuperación de criptomonedas. En Windows, además de los robos de información, se utilizaban ‘clippers’, un método que reemplaza las direcciones de criptomonedas en el portapapeles por las de los ciberdelincuentes.
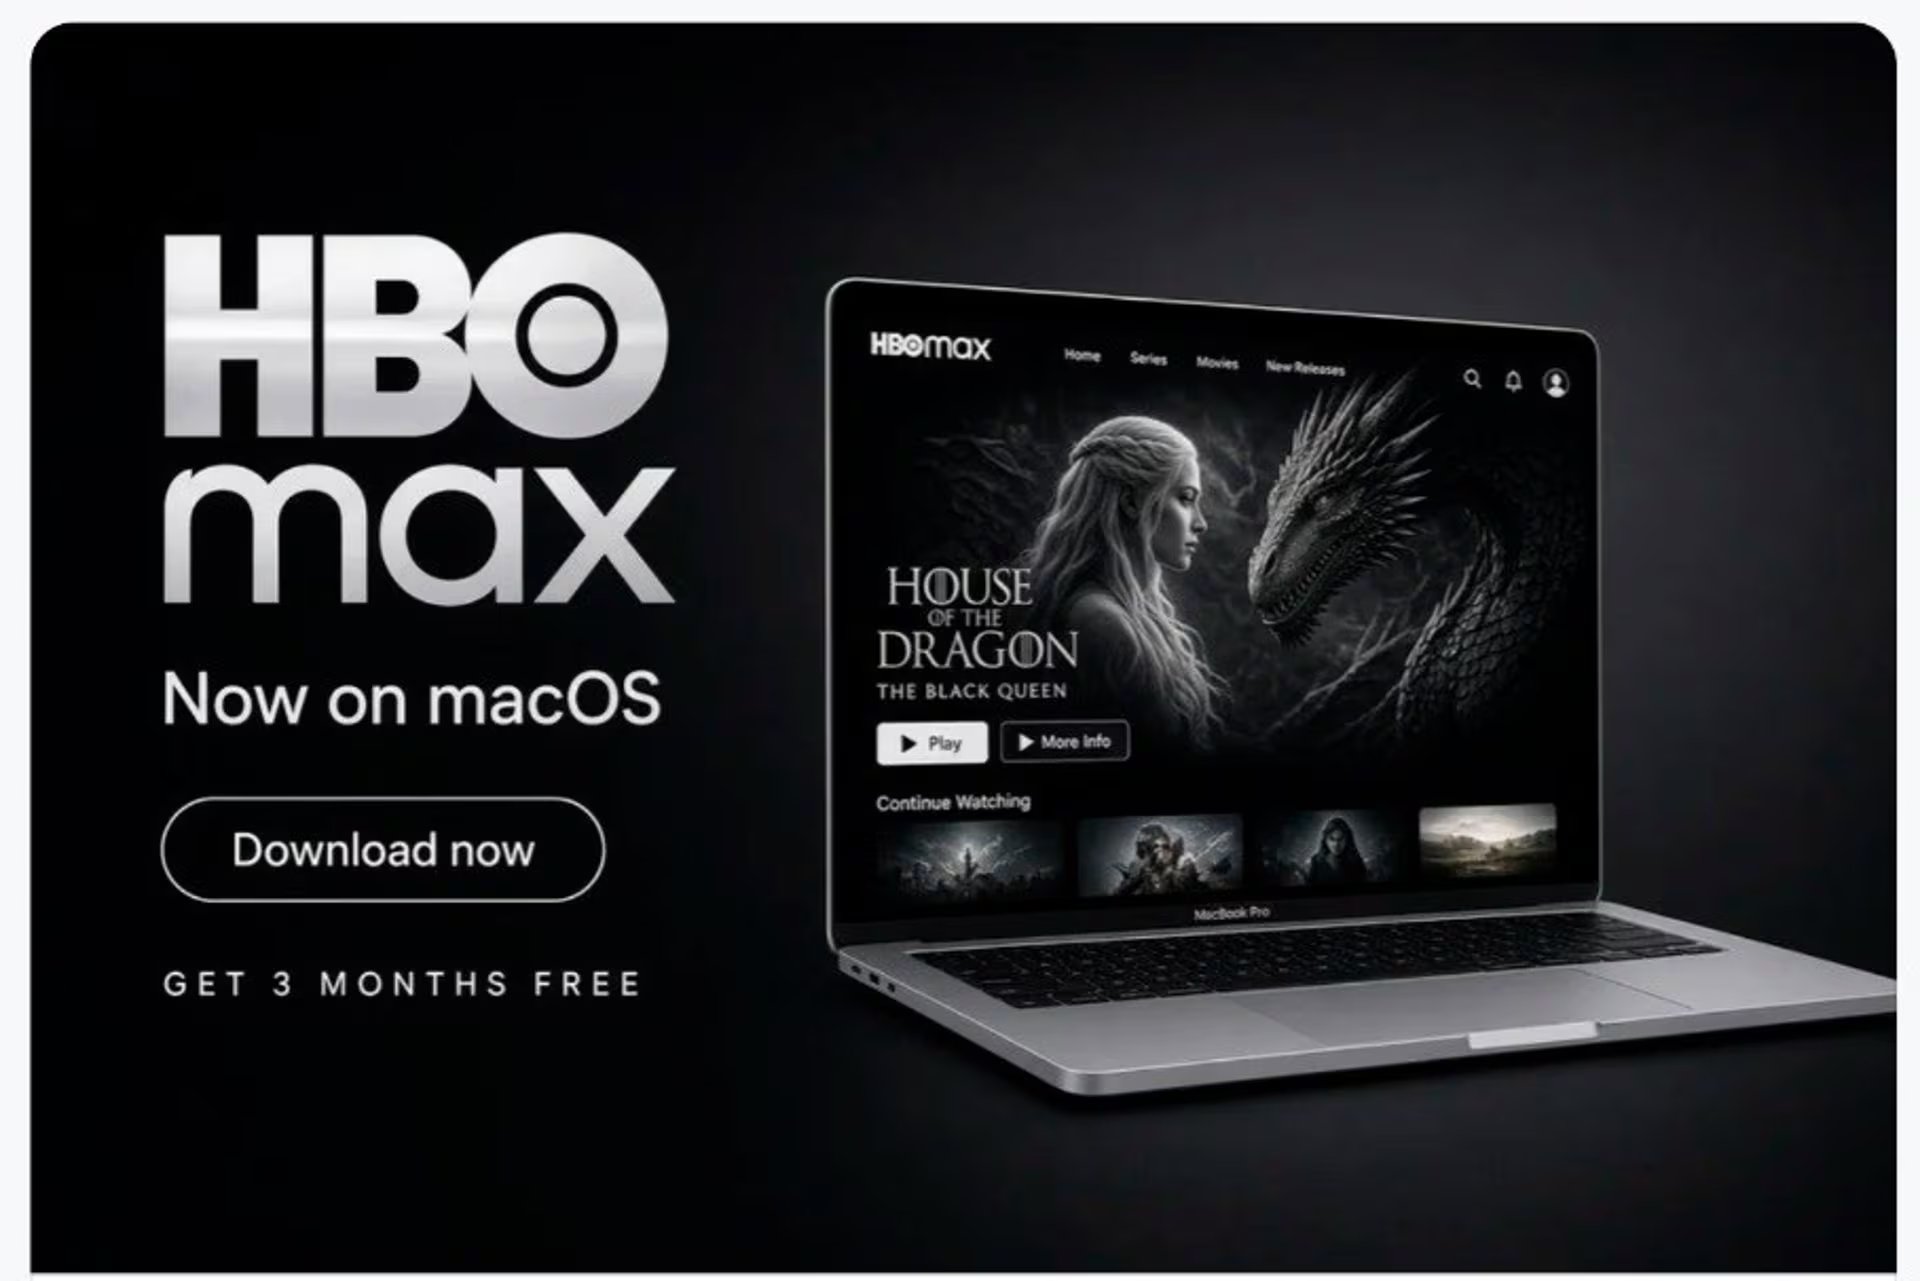
Los investigadores señalaron que el ataque se aprovecha de usuarios que están distraídos, apurados o bajo estrés. Para aumentar la efectividad, los criminales comprometieron la cuenta oficial de HBO Max en Reddit, lo que generaba una falsa sensación de confianza y disminuía las sospechas de phishing. Uno de los anuncios promocionaba una supuesta aplicación nativa de HBO Max para macOS con tres meses gratuitos, lo que despertaba la curiosidad del usuario.
La campaña no se limitó a HBO Max. La cuenta secuestrada también difundió anuncios de otras herramientas de Inteligencia Artificial y limpiadores de disco, lo que indica que el ataque es parte de una operación mayor llamada ‘PasteSwitch’, según detalló HudsonRock.
Hasta el momento, se desconoce el número exacto de usuarios que hicieron clic en los anuncios o cuántos resultaron comprometidos. Warner Bros. Discovery, propietaria de HBO, no ha respondido a las consultas sobre el incidente. Por su parte, Reddit informó que identificó el uso indebido de la cuenta autorizada para publicidad y procedió a bloquearla de inmediato, retirando todos los anuncios fraudulentos.
Este caso resalta la importancia de verificar siempre la autenticidad de los enlaces y evitar ejecutar códigos desconocidos en el sistema, incluso si provienen de fuentes que parecen legítimas. Los expertos recomiendan mantener actualizados los programas de seguridad y desconfiar de ofertas demasiado atractivas en redes sociales.
Fuente: Infobae